Tag 9: Active Directory mit Samba
Ziel: Ein Active Directory mit Samba aufsetzen, die Eigenheiten von AD kennenlernen, Keycloak per LDAPS mit geprüftem Zertifikat anbinden und Konten, Gruppen und gesperrte Benutzer aus dem AD übernehmen. · Dauer: ca. 90 min · Voraussetzung: Tag 8
Briefing
- Samba kann ein Active Directory Domain Controller sein: LDAP, Kerberos, DNS, die gleichen Attribute wie Windows.
- In AD heißt der Anmeldename
sAMAccountName, daneben gibt es denuserPrincipalName([email protected]). Die ID istobjectGUID. - Ein AD verlangt für einfache Binds eine verschlüsselte
Verbindung. Keycloak spricht darum
ldaps://und muss dem Zertifikat des Domain Controllers vertrauen. - Gesperrte Konten erkennt man an
userAccountControl; Keycloak übernimmt das mit dem Mapper „MSAD account controls”.
 Keycloak ─ldaps://dc1.ad.notes.lab:636─► Samba DC1 (AD.NOTES.LAB)
   └ vertraut samba-ca.pem (conf/truststores)
   CN=Users: gustav, hanna, notes-ad-schreiber
Drill 1: Ein Domain Controller
source ~/kc-lab/setup/env.sh
mkdir -p ~/kc-lab/tag09
cp -R ~/kc-lab/code/samba ~/kc-lab/samba && cd ~/kc-lab/samba
grep -E 'image|hostname|privileged|REALM|DOMAIN|ADMIN_PASS|dc1.ad' compose.yaml
docker compose up -d
sleep 40
docker compose exec dc1 samba-tool domain info 127.0.0.1 | head -4
Erwartet (gekürzt):
    image: diegogslomp/samba-ad-dc:4.25.1
    hostname: DC1
    privileged: true                     # Samba braucht ACLs und xattrs im Dateisystem
      REALM: AD.NOTES.LAB
      DOMAIN: NOTES
      ADMIN_PASS: Lab-Ad-Pw-123          # muss die Komplexitätsregeln von AD erfüllen
          - dc1.ad.notes.lab             # Name im TLS-Zertifikat von Samba
 Container samba-dc1-1 Started
Forest           : ad.notes.lab
Domain           : ad.notes.lab
Netbios domain   : NOTES
DC name          : dc1.ad.notes.lab
Beim ersten Start legt Samba die Domäne an („provision”).
privileged braucht Samba für Dateirechte im Container; in
Produktion läuft ein DC auf einer eigenen VM.
Fortschritt speichern? Kostenlos registrieren
Drill 2: Benutzer und Gruppe
st() { docker compose -f ~/kc-lab/samba/compose.yaml exec -T dc1 samba-tool "$@"; }
st user create gustav Lab-Ad-User-123 --given-name=Gustav --surname=Domain \
  --mail-address=[email protected] --department=Entwicklung
st user create hanna Lab-Ad-User-123 --given-name=Hanna --surname=Domain \
  --mail-address=[email protected] --department=Support
st group add notes-ad-schreiber
st group addmembers notes-ad-schreiber gustav
st user list | sort
Erwartet:
User 'gustav' added successfully
User 'hanna' added successfully
Added group notes-ad-schreiber
Added members to group notes-ad-schreiber
Administrator
Guest
gustav
hanna
krbtgt
Ein AD bringt eigene Konten mit (Administrator,
Guest, krbtgt) und verlangt komplexe
Passwörter: Groß- und Kleinbuchstaben, Ziffern, mindestens sieben
Zeichen.
Fortschritt speichern? Kostenlos registrieren
Drill 3: Ohne Verschlüsselung kein Bind
Ein Windows-AD lehnt einfache Binds ohne Verschlüsselung ab. Das Image von Samba erlaubt sie im Auslieferungszustand; schalte die Pflicht ein wie in einem echten AD:
cd ~/kc-lab/samba
docker compose exec -T dc1 sed -i \
  's/ldap server require strong auth = No/ldap server require strong auth = Yes/' \
  /usr/local/samba/etc/smb.conf
docker compose restart dc1
sleep 25
docker compose cp dc1:/usr/local/samba/private/tls/ca.pem samba-ca.pem
ad() {
  docker run --rm --network lab -v ~/kc-lab/samba:/w:ro \
    -e LDAPTLS_CACERT=/w/samba-ca.pem \
    --entrypoint ldapsearch lab/openldap:2.6.10 -x -D '[email protected]' \
    -w Lab-Ad-Pw-123 -b DC=ad,DC=notes,DC=lab -LLL "$@"
}
ad -H ldap://dc1.ad.notes.lab '(sAMAccountName=gustav)' dn
Erwartet (gekürzt):
 Container samba-dc1-1 Started
 samba-dc1-1 Copied samba-dc1-1:/usr/local/samba/private/tls/ca.pem to samba-ca.pem
ldap_bind: Strong(er) authentication required (8)
    additional info: BindSimple: Transport encryption required.
ad nutzt das ldapsearch aus deinem
OpenLDAP-Image, im Netz lab, mit der CA von Samba. Über
ldap:// scheitert der Bind. Über ldaps://:
ad -H ldaps://dc1.ad.notes.lab '(sAMAccountName=gustav)' sAMAccountName \
  userPrincipalName department memberOf userAccountControl
ad -H ldaps://dc1 '(sAMAccountName=gustav)' dn
Erwartet (gekürzt):
dn: CN=Gustav Domain,CN=Users,DC=ad,DC=notes,DC=lab
department: Entwicklung
sAMAccountName: gustav
userPrincipalName: [email protected]
userAccountControl: 512
memberOf: CN=notes-ad-schreiber,CN=Users,DC=ad,DC=notes,DC=lab
…
ldap_sasl_bind(SIMPLE): Can't contact LDAP server (-1)
Mit dem Namen aus dem Zertifikat klappt es. Mit dem kurzen Namen
dc1 scheitert die Prüfung des Hostnamens, und
ldapsearch meldet nur „Can’t contact”. Der DN eines
AD-Benutzers beginnt mit dem vollen Namen
(CN=Gustav Domain), nicht mit dem Login.
Fortschritt speichern? Kostenlos registrieren
Drill 4: Keycloak vertraut dem DC
Keycloak lädt beim Start jedes Zertifikat aus
conf/truststores. Dein compose.yaml bindet
diesen Ordner seit Tag 1 ein:
grep truststores ~/kc-lab/keycloak/compose.yaml
cp ~/kc-lab/samba/samba-ca.pem ~/kc-lab/keycloak/truststores/
cd ~/kc-lab/keycloak && docker compose restart keycloak
sleep 45
docker compose logs keycloak 2>&1 | grep -o 'Found the following truststore files.*' \
  | tail -1 | cut -c1-86
Erwartet (gekürzt):
      - ./truststores:/opt/keycloak/conf/truststores:ro   # CA-Zertifikate (ab Tag 9)
 Container keycloak-keycloak-1 Started
Found the following truststore files in the truststore paths [/opt/keycloak/bin/../co…
Fortschritt speichern? Kostenlos registrieren
Drill 5: Der Provider für AD
kclogin
RID=$(kcadm get realms/lab --fields id --format csv --noquotes)
kcadm create components -r lab -s name=samba-ad -s providerId=ldap \
  -s providerType=org.keycloak.storage.UserStorageProvider -s parentId=$RID \
  -s 'config.enabled=["true"]' -s 'config.vendor=["ad"]' \
  -s 'config.connectionUrl=["ldaps://dc1.ad.notes.lab:636"]' \
  -s 'config.useTruststoreSpi=["always"]' -s 'config.authType=["simple"]' \
  -s 'config.bindDn=["CN=Administrator,CN=Users,DC=ad,DC=notes,DC=lab"]' \
  -s 'config.bindCredential=["Lab-Ad-Pw-123"]' \
  -s 'config.usersDn=["CN=Users,DC=ad,DC=notes,DC=lab"]' \
  -s 'config.usernameLDAPAttribute=["sAMAccountName"]' \
  -s 'config.rdnLDAPAttribute=["cn"]' \
  -s 'config.uuidLDAPAttribute=["objectGUID"]' \
  -s 'config.userObjectClasses=["person, organizationalPerson, user"]' \
  -s 'config.customUserSearchFilter=["(mail=*)"]' -s 'config.searchScope=["1"]' \
  -s 'config.editMode=["READ_ONLY"]' -s 'config.importEnabled=["true"]' \
  -s 'config.pagination=["true"]'
AID=$(kcadm get components -r lab -q name=samba-ad --fields id --format csv --noquotes)
kcadm get components -r lab -q parent=$AID --fields name --format csv --noquotes | sort
kcadm create user-storage/$AID/sync -r lab -q action=triggerFullSync -o \
  | jq -c '{added, status}'
jwt "$(token gustav Lab-Ad-User-123)" | jq -c '{preferred_username, email, given_name}'
Erwartet (gekürzt):
Logging into http://localhost:8080 as user kcadmin of realm master
Created new component with id 'stwPs7wrQi2vo8mTV7_gLQ'
Kerberos principal attribute mapper
MSAD account controls
creation date
email
full name
last name
modify date
username
{"added":2,"status":"2 imported users, 0 updated users"}
{"preferred_username":"gustav","email":"[email protected]","given_name":"Gustav"}
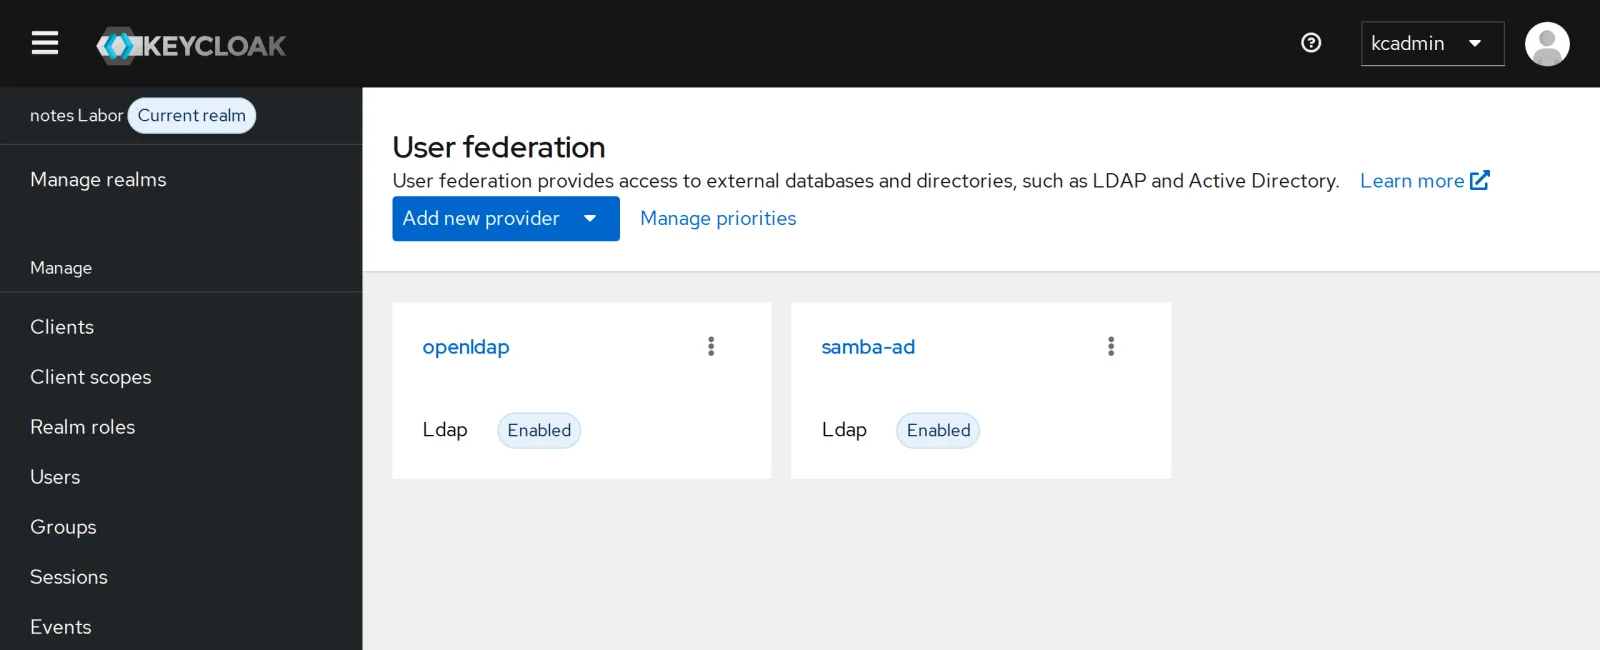
Mit vendor=ad legt Keycloak andere Mapper an als für
OpenLDAP: „full name” für cn und „MSAD account controls”
für gesperrte und abgelaufene Konten. Der Filter (mail=*)
lässt die eingebauten Konten draußen; importiert sind nur gustav und
hanna. Beide Provider stehen jetzt nebeneinander:
Fortschritt speichern? Kostenlos registrieren
Drill 6: Gruppen aus dem AD
Ein AD hat Dutzende eingebauter Gruppen. Ein Filter holt nur die für notes:
kcadm create components -r lab -s name=ad-gruppen -s providerId=group-ldap-mapper \
  -s providerType=org.keycloak.storage.ldap.mappers.LDAPStorageMapper -s parentId=$AID \
  -s 'config."groups.dn"=["CN=Users,DC=ad,DC=notes,DC=lab"]' \
  -s 'config."groups.ldap.filter"=["(cn=notes-ad-*)"]' \
  -s 'config."group.name.ldap.attribute"=["cn"]' \
  -s 'config."group.object.classes"=["group"]' \
  -s 'config."membership.ldap.attribute"=["member"]' \
  -s 'config."membership.attribute.type"=["DN"]' -s 'config.mode=["READ_ONLY"]' \
  -s 'config."user.roles.retrieve.strategy"=["GET_GROUPS_FROM_USER_MEMBEROF_ATTRIBUTE"]' \
  -s 'config."memberof.ldap.attribute"=["memberOf"]' \
  -s 'config."preserve.group.inheritance"=["false"]' -s 'config."groups.path"=["/"]'
GM=$(kcadm get components -r lab -q name=ad-gruppen --fields id --format csv --noquotes)
kcadm create user-storage/$AID/mappers/$GM/sync -r lab -q direction=fedToKeycloak -o \
  | jq -c '{added, status}'
kcadm add-roles -r lab --gname notes-ad-schreiber --rolename notes-schreiben \
  --rolename notes-lesen
G() {
  curl -s -d grant_type=password -d client_id=notes-cli \
    -d client_secret=lab-client-secret-123 -d username=$1 -d password=$2 \
    -d 'scope=openid groups' $KC_URL/realms/lab/protocol/openid-connect/token \
    | jq -r .access_token
}
jwt "$(G gustav Lab-Ad-User-123)" | jq -c '{groups, notes: (.realm_access.roles
  | map(select(startswith("notes"))) | sort)}'
Erwartet (gekürzt):
Created new component with id '82b362b9-…'
{"added":1,"status":"1 imported groups, 0 updated groups, 0 removed groups"}
{"groups":["notes-ad-schreiber"],"notes":["notes-lesen","notes-schreiben"]}
Diesmal liest Keycloak die Gruppen aus memberOf am
Benutzer. Das pflegt ein AD immer, und bei großen Gruppen ist es
schneller als jede Gruppe nach member abzusuchen.
Fortschritt speichern? Kostenlos registrieren
Drill 7: Ein gesperrtes Konto
st user disable hanna
st user show hanna --attributes=userAccountControl | grep userAccountControl
kcadm create clear-user-cache -r lab
curl -s -d grant_type=password -d client_id=notes-cli \
  -d client_secret=lab-client-secret-123 -d username=hanna -d password=Lab-Ad-User-123 \
  $KC_URL/realms/lab/protocol/openid-connect/token | jq -c .
kcadm get users -r lab -q username=hanna -q exact=true --fields username,enabled
Erwartet:
userAccountControl: 514
{"error":"invalid_grant","error_description":"Invalid user credentials"}
[ {
  "username" : "hanna",
  "enabled" : false
} ]
514 ist 512 (normales Konto) plus
2 (deaktiviert). Keycloak liest das über den Mapper „MSAD
account controls” und sperrt das Konto auch bei sich. Der Client erfährt
nur „Invalid user credentials”, nicht warum; ein Angreifer soll nicht
lernen, welche Konten es gibt.
Fortschritt speichern? Kostenlos registrieren
Kontrollpunkt
kcadm get users -r lab --fields username,federationLink --format csv --noquotes \
  | grep -c ",$AID"
Erwartet: zwei Benutzer aus dem AD.
2ad -H ldaps://dc1.ad.notes.lab '(sAMAccountName=gustav)' userPrincipalName \
| grep userPrincipalNameErwartet: LDAPS mit geprüftem Zertifikat funktioniert.
userPrincipalName: [email protected]jwt "$(G gustav Lab-Ad-User-123)" | jq -c .groupsErwartet: gustavs Gruppe aus dem AD.
["notes-ad-schreiber"]Challenge
hanna kommt aus dem Urlaub zurück. Entsperr sie im AD und sorg dafür, dass sie sich sofort anmelden kann.
Hinweis: samba-tool user enable;
Keycloak hat hanna gesperrt im Cache.
Lösung
st user enable hanna
kcadm create clear-user-cache -r lab
curl -s -d grant_type=password -d client_id=notes-cli \
  -d client_secret=lab-client-secret-123 -d username=hanna -d password=Lab-Ad-User-123 \
  $KC_URL/realms/lab/protocol/openid-connect/token \
  | jq -c '{ok: (.access_token != null)}'
Erwartet:
Enabled user 'hanna'
{"ok":true}
Wie in Tag 8: Änderungen im Verzeichnis sieht Keycloak, sobald der Benutzer nicht mehr im Cache liegt.
Fortschritt speichern? Kostenlos registrieren
Enterprise-Notiz
- Echtes AD: Statt
Administratorein eigenes Dienstkonto mit Leserechten, LDAPS mit dem Zertifikat der Unternehmens-CA im Truststore, mehrere DCs als URLs. - Kerberos/SPNEGO: Rechner in der Domäne melden sich ohne Passwort an. Keycloak kann das mit einem Keytab für einen Service Principal.
- Verschachtelte Gruppen sind in AD üblich;
LDAP_MATCHING_RULE_IN_CHAINholt sie rekursiv (StrategieLOAD_GROUPS_BY_MEMBER_ATTRIBUTE_RECURSIVELY). - Mehrere Verzeichnisse: Wie hier mit OpenLDAP und AD nebeneinander, mit Manage priorities in der Reihenfolge der Suche. Benutzernamen müssen über alle Provider eindeutig sein.