Tag 8: Gruppen und Rollen aus LDAP
Ziel: Die Gruppen aus dem Verzeichnis nach Keycloak holen, ihnen die Rollen von notes geben und sehen, wie ein Gruppenwechsel im LDAP sofort im Token ankommt. · Dauer: ca. 60 min · Voraussetzung: Tag 7
Briefing
- Der Group-LDAP-Mapper bildet Gruppen aus dem
Verzeichnis als Keycloak-Gruppen ab. Die Mitgliedschaft liest er aus
member(oder ausmemberOf). - Rollen bekommen die Gruppen in Keycloak. Das Verzeichnis sagt, wer in welcher Gruppe ist, Keycloak sagt, was die Gruppe darf.
- Modi:
READ_ONLY(Mitgliedschaften aus LDAP und Keycloak zusammengeführt, neue nur in Keycloak),LDAP_ONLY(nur LDAP, Änderungen gehen dorthin),IMPORT(einmal übernehmen, dann nur Keycloak). - Keycloak hält importierte Benutzer samt Gruppen im Cache; Änderungen im LDAP kommen nicht immer sofort an.
 LDAP cn=notes-schreiber (member: carla) ─► Keycloak-Gruppe notes-schreiber
                                             └─ Rollen notes-schreiben, notes-lesen
 Login carla ─► Token: groups ["notes-schreiber"], roles [notes-schreiben, …]
Drill 1: Der Group-Mapper
source ~/kc-lab/setup/env.sh
mkdir -p ~/kc-lab/tag08 && cd ~/kc-lab/tag08
kclogin
LID=$(kcadm get components -r lab -q name=openldap --fields id --format csv --noquotes)
L="-x -H ldap://localhost -D cn=admin,dc=notes,dc=lab -w lab-ldap-pw-123"
kcadm create components -r lab -s name=gruppen -s providerId=group-ldap-mapper \
  -s providerType=org.keycloak.storage.ldap.mappers.LDAPStorageMapper -s parentId=$LID \
  -s 'config."groups.dn"=["ou=groups,dc=notes,dc=lab"]' \
  -s 'config."group.name.ldap.attribute"=["cn"]' \
  -s 'config."group.object.classes"=["groupOfNames"]' \
  -s 'config."membership.ldap.attribute"=["member"]' \
  -s 'config."membership.attribute.type"=["DN"]' \
  -s 'config."membership.user.ldap.attribute"=["uid"]' -s 'config.mode=["READ_ONLY"]' \
  -s 'config."user.roles.retrieve.strategy"=["LOAD_GROUPS_BY_MEMBER_ATTRIBUTE"]' \
  -s 'config."preserve.group.inheritance"=["false"]' -s 'config."groups.path"=["/"]' \
  -s 'config."drop.non.existing.groups.during.sync"=["false"]'
MID=$(kcadm get components -r lab -q name=gruppen --fields id --format csv --noquotes)
Erwartet (gekürzt):
Logging into http://localhost:8080 as user kcadmin of realm master
Created new component with id '6a978d9f-…'
Fortschritt speichern? Kostenlos registrieren
Drill 2: Die Gruppen holen
kcadm create user-storage/$LID/mappers/$MID/sync -r lab -q direction=fedToKeycloak -o \
  | jq -c '{added, status}'
kcadm get groups -r lab --fields name --format csv --noquotes | sort
uid() { kcadm get users -r lab -q username=$1 -q exact=true --fields id \
  --format csv --noquotes; }
kcadm get users/$(uid carla)/groups -r lab --fields name --format csv --noquotes
Erwartet:
{"added":2,"status":"2 imported groups, 0 updated groups, 0 removed groups"}
leser
notes-leser
notes-schreiber
team-notes
notes-schreiber
leser und team-notes stammen aus Tag 2, die
beiden anderen aus dem Verzeichnis. carla ist Mitglied von
notes-schreiber, ohne dass jemand sie in Keycloak
eingetragen hat. In der Konsole unter Groups,
notes-schreiber, Members:
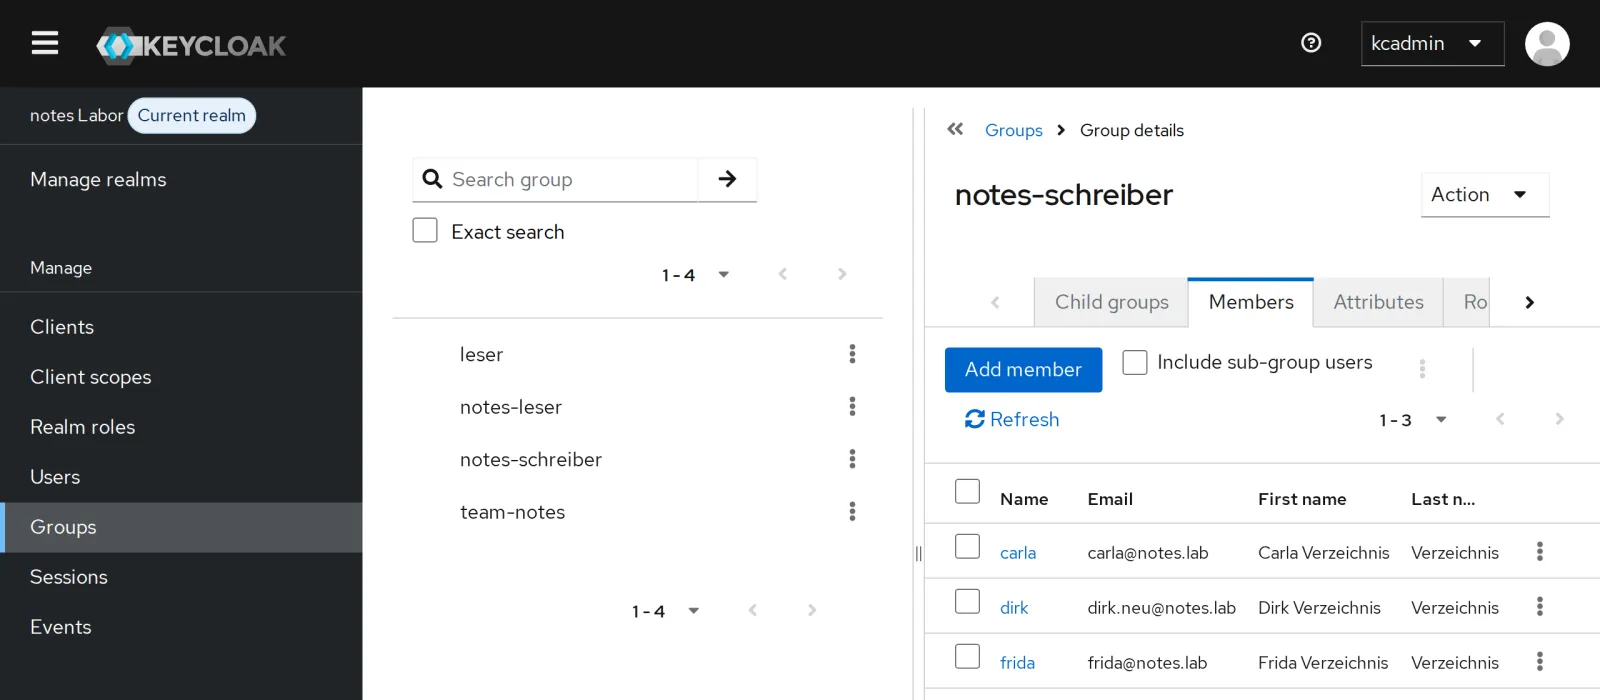
Fortschritt speichern? Kostenlos registrieren
Drill 3: Rollen für die Gruppen
kcadm add-roles -r lab --gname notes-schreiber --rolename notes-schreiben \
  --rolename notes-lesen
kcadm add-roles -r lab --gname notes-leser --rolename notes-lesen
G() {
  curl -s -d grant_type=password -d client_id=notes-cli \
    -d client_secret=lab-client-secret-123 -d username=$1 -d password=lab-user-pw-123 \
    -d 'scope=openid groups' $KC_URL/realms/lab/protocol/openid-connect/token \
    | jq -r .access_token
}
for u in carla dirk; do
  jwt "$(G $u)" | jq -c '{u: .preferred_username, groups,
    notes: (.realm_access.roles | map(select(startswith("notes"))) | sort)}'
done
Erwartet:
{"u":"carla","groups":["notes-schreiber"],"notes":["notes-lesen","notes-schreiben"]}
{"u":"dirk","groups":["notes-leser"],"notes":["notes-lesen"]}
Die Gruppennamen kommen aus LDAP, die Rollen aus Keycloak.
G holt Tokens mit dem optionalen Scope groups
aus Tag 5.
Fortschritt speichern? Kostenlos registrieren
Drill 4: carla schreibt
api() { docker run --rm --network lab curlimages/curl:8.17.0 -s "$@"; }
api -w ' %{http_code}\n' -X POST -H "Authorization: Bearer $(G carla)" \
  -H 'Content-Type: application/json' -d '{"text":"aus dem Verzeichnis"}' \
  notes-api:8080/notes
Erwartet (gekürzt):
{"id":"5bc617e6-…","text":"aus dem Verzeichnis"}
 201
notes-api weiß nichts von LDAP. Es sieht ein Token mit der Rolle
notes-schreiben, und die stammt aus der Gruppe im
Verzeichnis. Im Browser kann carla jetzt genauso schreiben wie anna.
Fortschritt speichern? Kostenlos registrieren
Drill 5: Ein Wechsel im Verzeichnis
dirk kommt ins Team der Schreibenden. Das passiert im Verzeichnis, nicht in Keycloak:
ldapmodify $L <<'EOF'
dn: cn=notes-schreiber,ou=groups,dc=notes,dc=lab
changetype: modify
add: member
member: uid=dirk,ou=people,dc=notes,dc=lab
EOF
jwt "$(G dirk)" | jq -c .groups
kcadm create clear-user-cache -r lab && echo "Cache geleert"
jwt "$(G dirk)" | jq -c '{groups, notes: (.realm_access.roles
  | map(select(startswith("notes"))) | sort)}'
Erwartet:
modifying entry "cn=notes-schreiber,ou=groups,dc=notes,dc=lab"

["notes-leser"]
Cache geleert
{"groups":["notes-leser","notes-schreiber"],"notes":["notes-lesen","notes-schreiben"]}
Im Verzeichnis ist dirk drin, das erste Token weiß davon nichts.
Keycloak hält importierte Benutzer samt Gruppen im
Cache, und dirk lag seit Drill 3 darin. Ob eine
Änderung im LDAP sofort ankommt, hängt also davon ab, ob der Benutzer
gerade im Cache liegt. clear-user-cache leert ihn; danach
liest Keycloak die Gruppen neu. Kein Sync, kein Neustart. Das schon
ausgestellte Token bleibt bis zu seinem exp so, wie es
war.
Fortschritt speichern? Kostenlos registrieren
Drill 6: READ_ONLY heißt nicht schreibgeschützt
Was passiert, wenn jemand in Keycloak frida zur Gruppe
notes-leser hinzufügt?
GRP=$(kcadm get groups -r lab -q search=notes-leser --fields id --format csv \
  --noquotes \
  | head -1)
kcadm update users/$(uid frida)/groups/$GRP -r lab -n && echo hinzugefügt
jwt "$(G frida)" | jq -c '{groups}'
ldapsearch $L -b ou=groups,dc=notes,dc=lab -LLL '(cn=notes-leser)' member
Erwartet:
hinzugefügt
{"groups":["notes-leser","notes-schreiber"]}
dn: cn=notes-leser,ou=groups,dc=notes,dc=lab
member: uid=dirk,ou=people,dc=notes,dc=lab
Kein Fehler. Im Modus READ_ONLY führt Keycloak die
Mitgliedschaften aus LDAP und aus der eigenen Datenbank zusammen; neue
landen nur in Keycloak. Das Verzeichnis weiß nichts davon, und wer dort
die Gruppe prüft, sieht frida nicht. Räum es wieder ab:
kcadm delete users/$(uid frida)/groups/$GRP -r lab && echo entfernt
jwt "$(G frida)" | jq -c '{groups}'
Erwartet:
entfernt
{"groups":["notes-schreiber"]}
Soll das Verzeichnis die einzige Wahrheit sein, nimm
LDAP_ONLY: Dann gehen solche Änderungen ins LDAP, und
Keycloak speichert keine eigenen.
Fortschritt speichern? Kostenlos registrieren
Kontrollpunkt
kcadm get-roles -r lab --gname notes-schreiber --fields name --format csv --noquotes \
  | sort
Erwartet: die Rollen der LDAP-Gruppe.
notes-lesen
notes-schreiben
jwt "$(G carla)" | jq -c .groupsErwartet: carlas Gruppe aus dem Verzeichnis.
["notes-schreiber"]kcadm get components/$MID -r lab | jq -r '.config.mode[0]'Erwartet: Gruppen werden aus dem Verzeichnis gelesen.
READ_ONLYChallenge
dirk wechselt doch nicht. Nimm ihn im Verzeichnis wieder aus
notes-schreiber heraus und zeig, dass er danach nicht mehr
schreiben darf.
Hinweis: ldapmodify mit
delete: member, an den Cache denken, dann ein POST mit
G dirk.
Lösung
ldapmodify $L <<'EOF'
dn: cn=notes-schreiber,ou=groups,dc=notes,dc=lab
changetype: modify
delete: member
member: uid=dirk,ou=people,dc=notes,dc=lab
EOF
kcadm create clear-user-cache -r lab && echo "Cache geleert"
api -w ' %{http_code}\n' -X POST -H "Authorization: Bearer $(G dirk)" \
  -H 'Content-Type: application/json' -d '{"text":"dirk"}' notes-api:8080/notes
Erwartet:
modifying entry "cn=notes-schreiber,ou=groups,dc=notes,dc=lab"

Cache geleert
{"error":"Rolle notes-schreiben fehlt","user":"dirk"}
 403
Ohne das Leeren des Caches hätte Keycloak dirk womöglich noch eine
Weile Tokens mit notes-schreiben ausgestellt. Für
Rechteentzug ist das gefährlich: Stell am Provider eine
cachePolicy ein, die zu euren Anforderungen passt
(Enterprise-Notiz).
Fortschritt speichern? Kostenlos registrieren
Enterprise-Notiz
- memberOf statt member:
GET_GROUPS_FROM_USER_MEMBEROF_ATTRIBUTEliest die Gruppen aus dem Benutzereintrag. Schneller bei großen Gruppen, braucht aber ein gepflegtesmemberOf(Overlay oder AD). - Verschachtelte Gruppen übernimmt Keycloak mit
preserve.group.inheritance; in Active Directory sind sie üblich (Tag 9). - Rollen statt Gruppen: Der
role-ldap-mappermacht aus LDAP-Gruppen direkt Rollen. Gruppen mit Rollen in Keycloak sind flexibler, weil die Rechte in Keycloak bleiben. - Cache-Policy: Am LDAP-Provider bestimmt
cachePolicy(DEFAULT,EVICT_DAILY,EVICT_WEEKLY,MAX_LIFESPAN,NO_CACHE), wie lange Benutzer im Cache bleiben. Für schnellen RechteentzugMAX_LIFESPANmit kurzer Dauer, dazu kurze Access Tokens.