Tag 7: User Federation mit LDAP
Ziel: OpenLDAP als Benutzerquelle an Keycloak anbinden, Benutzer synchronisieren, Passwörter gegen das Verzeichnis prüfen lassen, Attribute abbilden und den Unterschied zwischen READ_ONLY und WRITABLE erleben. · Dauer: ca. 75 min · Voraussetzung: Tag 6
Briefing
- Ein User Storage Provider vom Typ
ldapmacht das Verzeichnis zur Quelle für Benutzer. Keycloak legt beim Import eine Kopie an, verknüpft überfederationLink. - Das Passwort prüft Keycloak immer per Bind im LDAP; in Keycloak liegt es nicht.
- Edit Mode:
READ_ONLY(nichts zurückschreiben),WRITABLE(Änderungen gehen ins LDAP),UNSYNCED(Änderungen bleiben nur in Keycloak). - LDAP-Mapper bilden Attribute ab:
mailaufemail,departmentNumberaufabteilung. - Sync: voll oder nur geänderte Einträge, von Hand oder in festen Abständen.
 Login carla ─► Keycloak ─► Bind uid=carla,ou=people,… ─► OpenLDAP
 Sync ─────────► Suche (objectClass=inetOrgPerson) als cn=keycloak ─► Kopie in Keycloak
Drill 1: Der Provider
source ~/kc-lab/setup/env.sh
mkdir -p ~/kc-lab/tag07 && cd ~/kc-lab/tag07
kclogin
RID=$(kcadm get realms/lab --fields id --format csv --noquotes)
kcadm create components -r lab -s name=openldap -s providerId=ldap \
  -s providerType=org.keycloak.storage.UserStorageProvider -s parentId=$RID \
  -s 'config.enabled=["true"]' -s 'config.vendor=["other"]' \
  -s 'config.connectionUrl=["ldap://ldap:389"]' \
  -s 'config.bindDn=["cn=keycloak,ou=system,dc=notes,dc=lab"]' \
  -s 'config.bindCredential=["lab-bind-pw-123"]' -s 'config.authType=["simple"]' \
  -s 'config.usersDn=["ou=people,dc=notes,dc=lab"]' \
  -s 'config.usernameLDAPAttribute=["uid"]' -s 'config.rdnLDAPAttribute=["uid"]' \
  -s 'config.uuidLDAPAttribute=["entryUUID"]' \
  -s 'config.userObjectClasses=["inetOrgPerson"]' -s 'config.searchScope=["1"]' \
  -s 'config.editMode=["READ_ONLY"]' -s 'config.importEnabled=["true"]' \
  -s 'config.syncRegistrations=["false"]' -s 'config.pagination=["true"]'
LID=$(kcadm get components -r lab -q name=openldap --fields id --format csv --noquotes)
kcadm get components -r lab -q parent=$LID --fields name --format csv --noquotes | sort
Erwartet (gekürzt):
Logging into http://localhost:8080 as user kcadmin of realm master
Created new component with id 'mVv_0J97TouzvyDU6h4uCQ'
Kerberos principal attribute mapper
creation date
email
first name
last name
modify date
username
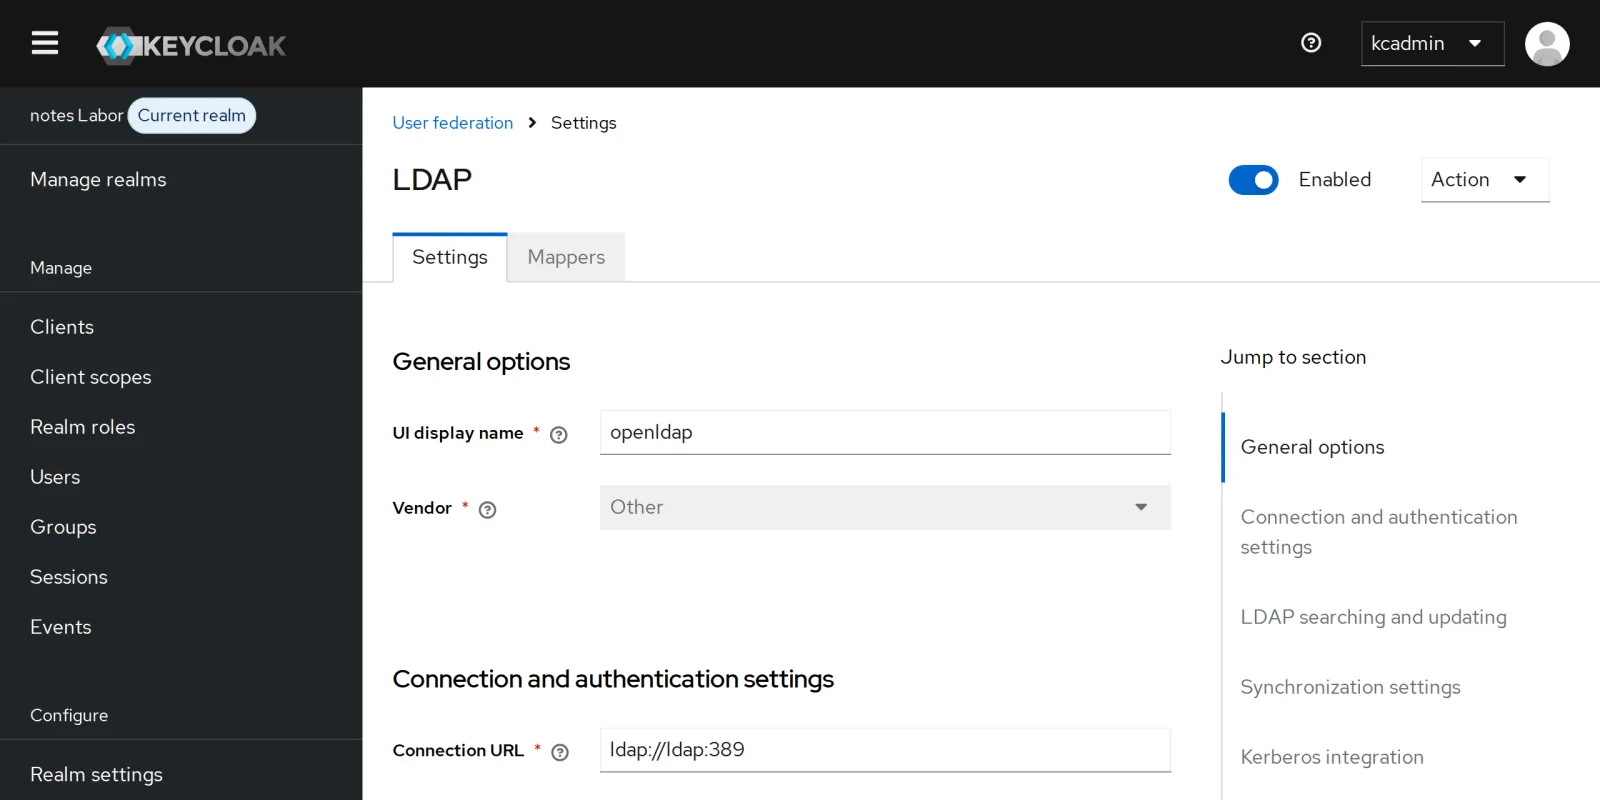
ldap://ldap:389 ist der Name des Containers im Netz
lab. Für vendor=other legt Keycloak passende
Mapper gleich mit an: uid wird Benutzername,
mail E-Mail, cn und sn werden
Vor- und Nachname.
In der Konsole unter User federation:
Fortschritt speichern? Kostenlos registrieren
Drill 2: Verbindung testen und synchronisieren
kcadm create testLDAPConnection -r lab -s action=testAuthentication \
  -s connectionUrl=ldap://ldap:389 -s bindDn=cn=keycloak,ou=system,dc=notes,dc=lab \
  -s bindCredential=lab-bind-pw-123 -s authType=simple && echo "Bind ok"
kcadm create user-storage/$LID/sync -r lab -q action=triggerFullSync -o \
  | jq -c '{added, updated, failed, status}'
kcadm get users -r lab --fields username,federationLink --format csv --noquotes | sort
Erwartet (gekürzt):
Bind ok
{"added":4,"updated":0,"failed":0,"status":"4 imported users, 0 updated users"}
anna,
ben,
carla,mVv_0J97TouzvyDU6h4uCQ
dirk,mVv_0J97TouzvyDU6h4uCQ
emil,mVv_0J97TouzvyDU6h4uCQ
frida,mVv_0J97TouzvyDU6h4uCQ
anna und ben stammen aus Keycloak, die vier anderen aus dem Verzeichnis. In der Konsole listet Users jetzt erst etwas, wenn du suchst:
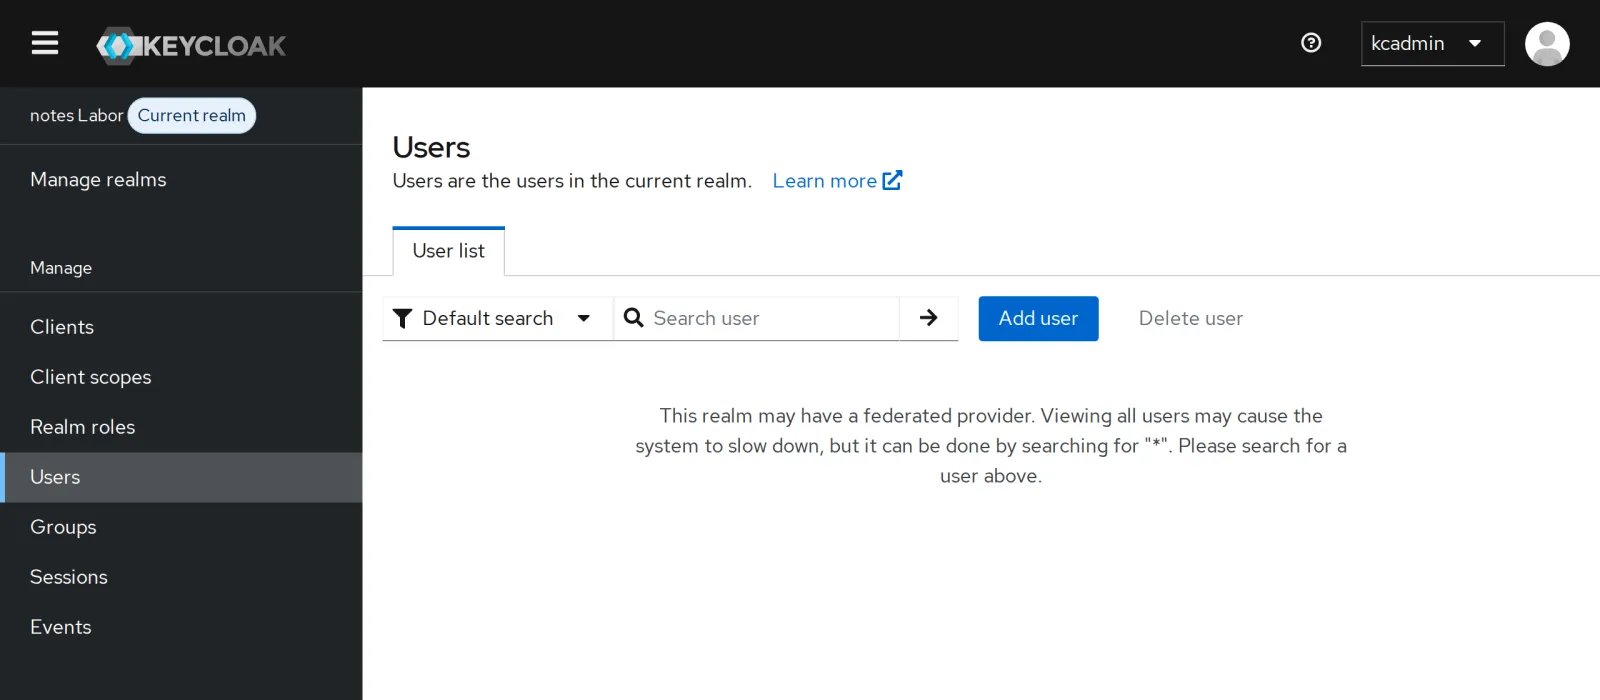
Bei Tausenden Einträgen im Verzeichnis wäre eine volle Liste teuer.
Such nach * oder nach einem Namen.
Fortschritt speichern? Kostenlos registrieren
Drill 3: Anmelden gegen das Verzeichnis
jwt "$(token carla lab-user-pw-123)" | jq -c '{preferred_username, email,
  roles: .realm_access.roles}'
curl -s -d grant_type=password -d client_id=notes-cli \
  -d client_secret=lab-client-secret-123 -d username=carla -d password=falsch \
  $KC_URL/realms/lab/protocol/openid-connect/token | jq -c .
L="-x -H ldap://localhost -D cn=admin,dc=notes,dc=lab -w lab-ldap-pw-123"
ldappasswd $L -s lab-user-pw-789 uid=carla,ou=people,dc=notes,dc=lab
jwt "$(token carla lab-user-pw-789)" | jq -r .preferred_username
Erwartet:
{"preferred_username":"carla","email":"[email protected]","roles":["offline_access",
"default-roles-lab","uma_authorization"]}
{"error":"invalid_grant","error_description":"Invalid user credentials"}
carla
Ein im Verzeichnis geändertes Passwort gilt sofort, ganz ohne Sync: Keycloak fragt bei jedem Login das LDAP. Rollen für notes hat carla noch nicht; die kommen in Tag 8 aus ihren Gruppen im Verzeichnis.
Fortschritt speichern? Kostenlos registrieren
Drill 4: Ein Attribut aus dem Verzeichnis
kcadm create components -r lab -s name=abteilung \
  -s providerId=user-attribute-ldap-mapper \
  -s providerType=org.keycloak.storage.ldap.mappers.LDAPStorageMapper -s parentId=$LID \
  -s 'config."ldap.attribute"=["departmentNumber"]' \
  -s 'config."user.model.attribute"=["abteilung"]' -s 'config."read.only"=["true"]' \
  -s 'config."always.read.value.from.ldap"=["true"]' \
  -s 'config."is.mandatory.in.ldap"=["false"]'
jwt "$(token carla lab-user-pw-789)" | jq -c '{preferred_username, abteilung}'
Erwartet (gekürzt):
Created new component with id '20bce8d5-…'
{"preferred_username":"carla","abteilung":"Vertrieb"}
abteilung steht seit Tag 5 im User Profile und im Scope
notes-api. Jetzt füllt sie das Verzeichnis, mit
always.read.value.from.ldap bei jedem Login frisch.
Fortschritt speichern? Kostenlos registrieren
Drill 5: Änderungen abgleichen
dirk bekommt im Verzeichnis eine neue E-Mail-Adresse:
ldapmodify $L <<'EOF'
dn: uid=dirk,ou=people,dc=notes,dc=lab
changetype: modify
replace: mail
mail: [email protected]
EOF
kcadm get users -r lab -q username=dirk -q exact=true --fields email --format csv \
  --noquotes
kcadm create user-storage/$LID/sync -r lab -q action=triggerChangedUsersSync -o \
  | jq -c '{updated, status}'
kcadm get users -r lab -q username=dirk -q exact=true --fields email --format csv \
  --noquotes
Erwartet:
modifying entry "uid=dirk,ou=people,dc=notes,dc=lab"

[email protected]
{"updated":2,"status":"0 imported users, 2 updated users"}
[email protected]
Die Kopie in Keycloak bleibt alt, bis ein Sync läuft. Zwei Benutzer
gelten als geändert: dirk und carla, deren Passwort du in Drill 3 im
Verzeichnis gesetzt hast. triggerChangedUsersSync holt nur
Einträge, deren modifyTimestamp neuer ist als der letzte
Sync. In Produktion stellst du dafür changedSyncPeriod
(Sekunden) am Provider ein.
Fortschritt speichern? Kostenlos registrieren
Drill 6: READ_ONLY gegen WRITABLE
uid() { kcadm get users -r lab -q username=$1 -q exact=true --fields id \
  --format csv --noquotes; }
kcadm set-password -r lab --username carla --new-password lab-user-pw-123
kcadm update users/$(uid carla) -r lab -s firstName=Karla
Erwartet:
Can't reset password as account is read only
error-user-attribute-read-only
READ_ONLY schützt das Verzeichnis: Keycloak ändert dort nichts. Jetzt WRITABLE:
kcadm update components/$LID -r lab -s 'config.editMode=["WRITABLE"]'
kcadm set-password -r lab --username carla --new-password lab-user-pw-123 \
  && echo gesetzt
ldapwhoami -x -H ldap://localhost -D uid=carla,ou=people,dc=notes,dc=lab \
  -w lab-user-pw-123
ldapwhoami -x -H ldap://localhost -D uid=carla,ou=people,dc=notes,dc=lab \
  -w lab-user-pw-789
Erwartet:
gesetzt
dn:uid=carla,ou=people,dc=notes,dc=lab
ldap_bind: Invalid credentials (49)
Das neue Passwort steht im LDAP, das alte gilt nicht mehr. Keycloak
schreibt als cn=keycloak; die Schreibrechte dafür hat die
ACL aus Tag 6. Ab jetzt kann carla ihr Passwort auch in der
Account-Konsole ändern.
Fortschritt speichern? Kostenlos registrieren
Kontrollpunkt
kcadm get components/$LID -r lab | jq -r '.config.editMode[0]'Erwartet: Keycloak darf ins Verzeichnis schreiben.
WRITABLEkcadm get users -r lab --fields federationLink --format csv --noquotes | grep -c .Erwartet: vier Benutzer mit Verknüpfung (die leeren Zeilen von anna und ben zählen nicht).
4jwt "$(token carla lab-user-pw-123)" | jq -r .abteilungErwartet: die Abteilung aus dem Verzeichnis.
VertriebChallenge
emil verlässt das Unternehmen und wird im Verzeichnis gelöscht. Was passiert mit seiner Gruppe, was mit seinem Konto in Keycloak, und wann verschwindet es dort?
Hinweis: Sieh nach dem Löschen in die Gruppe, versuch dann einen vollen Sync und danach einen Login.
Lösung
ldapdelete $L uid=emil,ou=people,dc=notes,dc=lab && echo gelöscht
ldapsearch $L -b ou=groups,dc=notes,dc=lab -LLL '(cn=notes-leser)' member
kcadm create user-storage/$LID/sync -r lab -q action=triggerFullSync -o \
  | jq -c '{removed, status}'
kcadm get users -r lab --fields username --format csv --noquotes | sort | tr '\n' ' '
echo
curl -s -d grant_type=password -d client_id=notes-cli \
  -d client_secret=lab-client-secret-123 -d username=emil -d password=lab-user-pw-123 \
  $KC_URL/realms/lab/protocol/openid-connect/token | jq -c .
kcadm get users -r lab --fields username --format csv --noquotes | sort | tr '\n' ' '
echo
Erwartet:
gelöscht
dn: cn=notes-leser,ou=groups,dc=notes,dc=lab
member: uid=dirk,ou=people,dc=notes,dc=lab

{"removed":0,"status":"0 imported users, 3 updated users"}
anna ben carla dirk emil frida
{"error":"invalid_grant","error_description":"Invalid user credentials"}
anna ben carla dirk frida
Drei Dinge passieren getrennt. Das memberOf-Overlay entfernt emil aus
der Gruppe (memberOfRefInt, Tag 6). Anmelden kann er sofort
nicht mehr, weil der Bind im LDAP scheitert. Seine Kopie in Keycloak
überlebt sogar den vollen Sync; erst wenn Keycloak ihn nachschlägt, etwa
beim Login-Versuch, merkt es, dass der Eintrag fehlt, und löscht die
Kopie.
Fortschritt speichern? Kostenlos registrieren
Enterprise-Notiz
- Periodischer Sync:
fullSyncPeriodundchangedSyncPeriodam Provider. Bei großen Verzeichnissen den vollen Sync selten, den Changed-Sync häufig. - Ohne Import (
importEnabled=false) speichert Keycloak nichts lokal und fragt bei jedem Zugriff das LDAP. Weniger Kopien, mehr Last aufs Verzeichnis. - Verbindungen: Connection Pooling, Timeouts und
mehrere LDAP-URLs für Ausfälle; StartTLS oder
ldaps://für die Passwörter. - WRITABLE mit Bedacht: Schreibrechte für Keycloak nur, wenn Selbstbedienung (Passwort ändern) gewollt ist; sonst READ_ONLY.