Tag 4: notes mit Login
Ziel: notes hinter oauth2-proxy stellen, sich im Browser über Keycloak anmelden, die Rolle zum Schreiben in notes-api prüfen lassen und Abmelden so bauen, dass es auch in Keycloak abmeldet. · Dauer: ca. 75 min · Voraussetzung: Tag 3
Briefing
- oauth2-proxy steht vor notes-web. Wer kein Session-Cookie hat, wird zu Keycloak geschickt (Authorization Code mit PKCE, Tag 3). Danach hält oauth2-proxy die Tokens, der Browser nur ein Cookie.
- Mit
--pass-access-tokenreicht oauth2-proxy das Access Token im HeaderX-Forwarded-Access-Tokenan notes-web weiter, notes-web alsAuthorizationan notes-api. - notes-api prüft Signatur, Ablauf und Aussteller selbst und verlangt
zum Schreiben die Realm-Rolle
notes-schreiben. - Der Browser braucht für notes einen eigenen Client:
notes-web.
 Browser ─► oauth2-proxy :4180 ──kein Cookie──► Keycloak Login ─► zurück mit Code
                │ Cookie                         (Client notes-web)
                ▼
            notes-web ──Authorization: Bearer──► notes-api (prüft Token und Rolle)
Drill 1: Der Client notes-web
source ~/kc-lab/setup/env.sh
mkdir -p ~/kc-lab/tag04 && cd ~/kc-lab/tag04
kclogin
kcadm create clients -r lab -s clientId=notes-web -s enabled=true \
  -s publicClient=false -s secret=lab-client-secret-123 \
  -s standardFlowEnabled=true -s directAccessGrantsEnabled=false \
  -s "redirectUris=[\"$NOTES_URL/oauth2/callback\"]" \
  -s 'attributes."pkce.code.challenge.method"=S256' \
  -s "attributes.\"post.logout.redirect.uris\"=$NOTES_URL/*"
ID=$(kcadm get clients -r lab -q clientId=notes-web --fields id --format csv --noquotes)
kcadm get clients/$ID -r lab | jq -c '{clientId, redirectUris, attributes:
  (.attributes | with_entries(select(.key | test("pkce|logout"))))}'
Erwartet (gekürzt, die IP weicht bei dir ab):
Logging into http://localhost:8080 as user kcadmin of realm master
Created new client with id '8632629e-…'
{"clientId":"notes-web","redirectUris":["http://notes.192.168.64.7.sslip.io:4180/oauth2/
callback"],"attributes":{"post.logout.redirect.uris":"http://notes.192.168.64.7.sslip.io
:4180/*","pkce.code.challenge.method":"S256"}}
Nur der Authorization Code Flow, nur genau eine Redirect-URI, PKCE ist Pflicht. Je enger ein Client eingestellt ist, desto weniger lässt sich mit ihm anstellen.
Fortschritt speichern? Kostenlos registrieren
Drill 2: Der Stack
oauth2-proxy verschlüsselt sein Cookie mit einem eigenen Secret von
32 Byte. Es kommt in setup/vms.env, das env.sh
mit einliest:
echo "export COOKIE_SECRET=$(openssl rand -base64 32 | tr -- '+/' '-_')" \
  >> ~/kc-lab/setup/vms.env
source ~/kc-lab/setup/env.sh
echo ${#COOKIE_SECRET}
cp -R ~/kc-lab/code/notes-stack ~/kc-lab/notes && cd ~/kc-lab/notes
grep -E 'provider=|oidc-issuer|pass-access|skip-provider|backend-logout' compose.yaml \
  | cut -c1-80
docker compose up -d --wait
docker compose logs oauth2-proxy notes-api 2>&1 \
  | grep -o -E 'OAuthProxy configured.*|msg="oidc enabled".*' | sort
Erwartet (gekürzt):
44
      - --provider=keycloak-oidc
      - --oidc-issuer-url=${KC_URL}/realms/lab
      - --skip-provider-button=true           # gleich zu Keycloak statt eigener
      - --pass-access-token=true              # X-Forwarded-Access-Token an note
      - --backend-logout-url=${KC_URL}/realms/lab/protocol/openid-connect/logout
 Container notes-notes-api-1 Healthy
OAuthProxy configured for Keycloak OIDC Client ID: notes-web
msg="oidc enabled" issuer=http://kc.192.168.64.7.sslip.io:8080/realms/lab role=notes-sc…
oauth2-proxy hat Keycloak per Discovery gefunden, notes-api prüft Tokens von genau diesem Aussteller. Ohne Cookie leitet oauth2-proxy sofort weiter:
curl -si $NOTES_URL/ | grep -E '^(HTTP|Location)' | cut -c1-90Erwartet (gekürzt):
HTTP/1.1 302 Found
Location: http://kc.192.168.64.7.sslip.io:8080/realms/lab/protocol/openid-connect/auth?…
Fortschritt speichern? Kostenlos registrieren
Drill 3: Der erste Login
Öffne auf dem Laptop
http://notes.<IP>.sslip.io:4180. Du landest bei
Keycloak, im Realm lab, mit dem Anzeigenamen aus Tag 1:
Melde dich als anna mit lab-user-pw-123 an.
Zurück in notes steht oben, wer angemeldet ist und mit welchen Rollen;
das liest notes-api aus dem Token. Speichere eine Notiz:
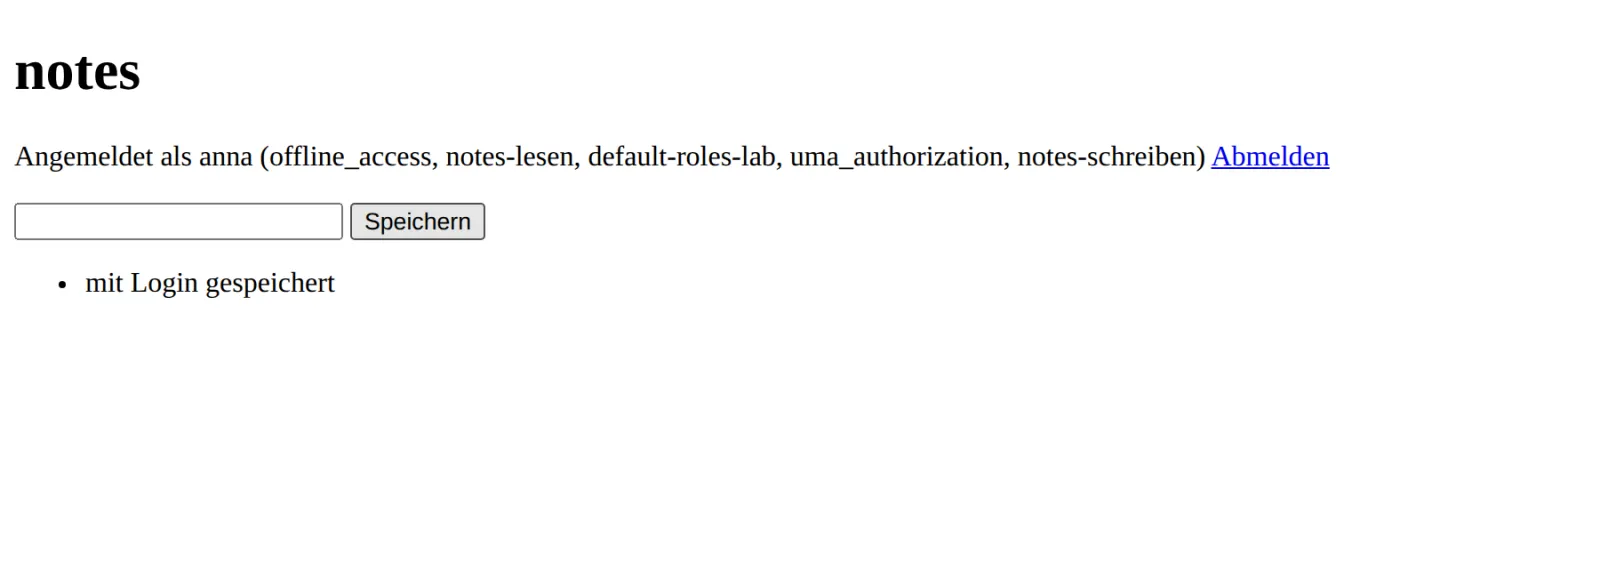
Weder das Passwort noch ein Token hat der Browser gesehen. Er hält
nur das Cookie _oauth2_proxy.
Fortschritt speichern? Kostenlos registrieren
Drill 4: Angemeldet, aber nicht berechtigt
Melde dich über Abmelden ab und als ben
mit lab-user-pw-456 wieder an. Versuch eine Notiz zu
speichern:
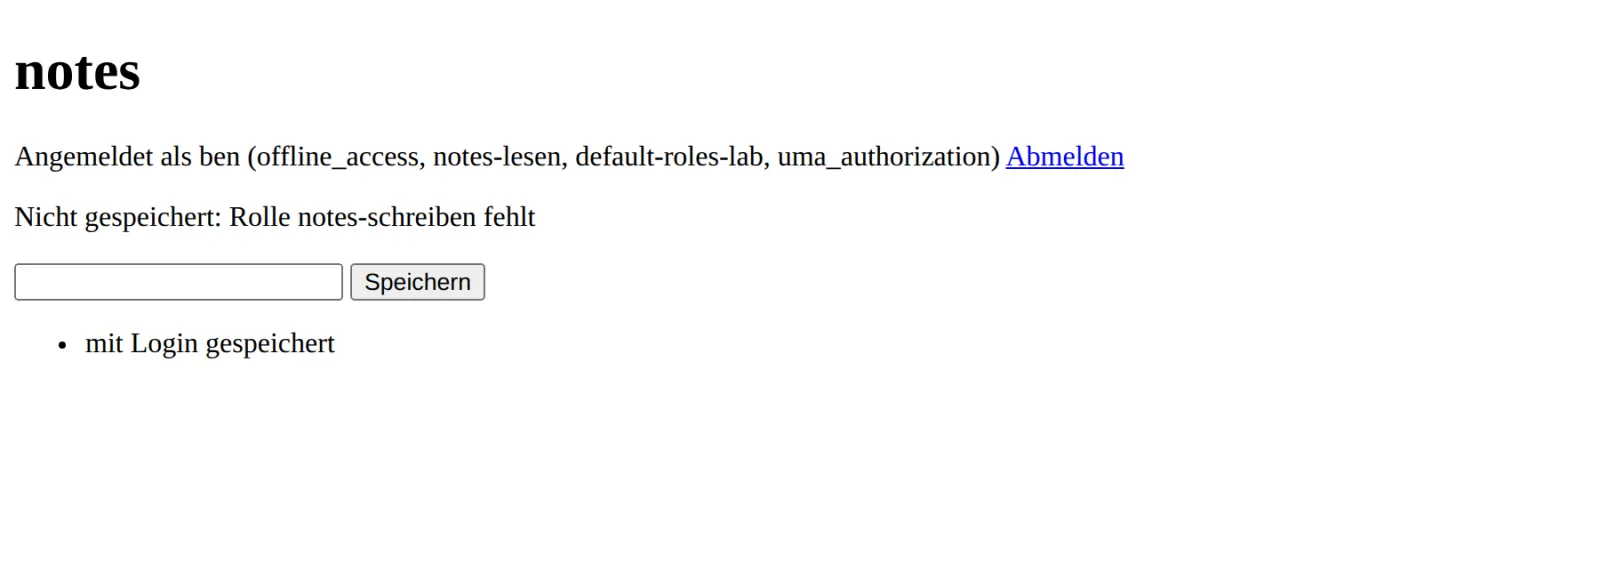
Authentifiziert ist ben, autorisiert nicht: notes-api findet
notes-schreiben nicht in seinem Token und antwortet mit
403. Lesen darf er weiter.
Fortschritt speichern? Kostenlos registrieren
Drill 5: Die API direkt
Dieselben Regeln gelten ohne Browser. notes-api ist von außen nicht
erreichbar, also fragt ein curl-Container im Netz lab:
api() { docker run --rm --network lab curlimages/curl:8.17.0 -s "$@"; }
A=$(token anna lab-user-pw-123); B=$(token ben lab-user-pw-456)
api -H "Authorization: Bearer $A" notes-api:8080/whoami; echo
J='{"text":"per API"}'; H='Content-Type: application/json'
api -w ' %{http_code}\n' -X POST -H "Authorization: Bearer $A" -H "$H" -d "$J" \
  notes-api:8080/notes
api -w ' %{http_code}\n' -X POST -H "Authorization: Bearer $B" -H "$H" -d "$J" \
  notes-api:8080/notes
api -w ' %{http_code}\n' -X POST -H 'X-API-Key: lab-api-key-123' -H "$H" -d "$J" \
  notes-api:8080/notes
api -w ' %{http_code}\n' -X POST -H "Authorization: Bearer ${A}x" -H "$H" -d "$J" \
  notes-api:8080/notes
Erwartet (gekürzt):
{"aud":["account"],"email":"[email protected]","roles":["offline_access","notes-lesen",
"default-roles-lab","uma_authorization","notes-schreiben"],"user":"anna"}
{"id":"5daeb88a-…","text":"per API"}
 201
{"error":"Rolle notes-schreiben fehlt","user":"ben"}
 403
{"error":"kein Bearer-Token"}
 401
{"error":"Signatur ungültig"}
 401
Der alte API-Key aus den Docker-Büchern zählt nicht mehr, sobald OIDC aktiv ist. Ein einziges angehängtes Zeichen, und die Signatur passt nicht.
Fortschritt speichern? Kostenlos registrieren
Drill 6: Richtig abmelden
Abmelden führt zu /oauth2/sign_out. Das
löscht das Cookie von oauth2-proxy. Ohne weitere Einstellung lebt aber
die Sitzung in Keycloak weiter, und beim nächsten Aufruf von notes
meldet Keycloak dich ohne Passwort wieder an: Single Sign-on, hier
ungewollt. Darum steht in compose.yaml:
grep -A1 'Abmelden beendet' compose.yaml | cut -c1-88Erwartet:
      # Abmelden beendet auch die Sitzung in Keycloak (Tag 4, Drill 6)
      - --backend-logout-url=${KC_URL}/realms/lab/protocol/openid-connect/logout?id_to…
oauth2-proxy ruft beim Abmelden den Logout-Endpunkt von Keycloak mit
dem ID Token als id_token_hint auf. Probier es im Browser:
anmelden, Abmelden, notes neu laden. Es erscheint
wieder die Anmeldeseite von Keycloak.
Fortschritt speichern? Kostenlos registrieren
Kontrollpunkt
docker compose -f ~/kc-lab/notes/compose.yaml ps --services | sortErwartet: vier laufende Dienste (migrate ist
fertig).
db
notes-api
notes-web
oauth2-proxy
curl -s -o /dev/null -w '%{http_code}\n' $NOTES_URL/Erwartet: Ohne Anmeldung geht es zu Keycloak.
302api notes-api:8080/notes | jq -r '.[].text'Erwartet: die Notizen von anna, aus Browser und API.
mit Login gespeichert
per API
Challenge
Wie viele Sitzungen hat anna gerade in Keycloak, und über welche Clients? Wirf sie überall hinaus.
Hinweis: Unter
users/<id>/sessions stehen die Sitzungen,
users/<id>/logout beendet sie.
Lösung
uid() { kcadm get users -r lab -q username=$1 -q exact=true --fields id \
  --format csv --noquotes; }
kcadm get users/$(uid anna)/sessions -r lab | jq -r '.[] | [.ipAddress,
  (.clients | to_entries | map(.value) | join(","))] | @tsv' | sort | uniq -c
kcadm create users/$(uid anna)/logout -r lab
kcadm get users/$(uid anna)/sessions -r lab | jq length
Erwartet (gekürzt, die Zahlen weichen bei dir ab):
      4 192.168.64.1    notes-cli
      2 192.168.64.1    notes-web
      3 192.168.64.7    notes-cli
0
Jeder Aufruf von token (Password Grant) hat eine eigene
Sitzung angelegt. Ein weiterer Grund, warum dieser Flow nur ins Labor
gehört. Nach dem Logout muss anna sich überall neu anmelden; ein schon
ausgestelltes Access Token gilt bei notes-api bis zu seinem
exp.
Fortschritt speichern? Kostenlos registrieren
Enterprise-Notiz
- Gateway statt Proxy pro Anwendung: oauth2-proxy pro
Anwendung ist einfach. Viele Anwendungen hängen ihn zentral an den
Ingress (
auth_request) oder nutzen das Gateway (Kong, „Kong zum Anfassen”). - Cookie-Lebensdauer: Standard sind sieben Tage.
--cookie-refresherneuert die Tokens regelmäßig und merkt so, wenn Keycloak die Sitzung beendet hat. - Back-Channel-Logout: Keycloak kann Anwendungen beim
Logout aktiv benachrichtigen (
backchannel.logout.url), statt zu warten, bis ihr Token abläuft. - API und Browser trennen: Die Rolle prüft notes-api, nicht der Proxy. So bleibt die API sicher, auch wenn jemand am Proxy vorbei Zugang findet.