Tag 2: sops-Grundlagen
Ziel: Du verschlüsselst eine YAML-Datei mit sops und age, liest jeden Teil der verschlüsselten Datei, änderst Werte ohne Klartextdatei und legst das Ergebnis ins Git. · Dauer: ca. 60 min · Voraussetzung: Tag 1
Briefing
- sops verschlüsselt die Werte einer strukturierten Datei, die Schlüssel bleiben lesbar. Ein Diff zeigt, welches Feld sich geändert hat, aber nicht wie.
- Jede Datei hat einen eigenen zufälligen
Datenschlüssel (AES-256-GCM). Ihn verschlüsselt sops
für jeden Recipient – hier mit age – und legt ihn im Block
sops:am Ende der Datei ab. - Ein MAC über alle Werte schützt gegen Manipulation:
Wer einen
ENC[…]-Wert vertauscht oder löscht, fällt beim Entschlüsseln auf.
 app.yaml (Klartext)      app.enc.yaml
 password: lab-db-123 ──► password: ENC[AES256_GCM,data:…,iv:…,tag:…,type:str]
                          sops:
                            age: [{recipient: age1…, enc: <Datenschlüssel für age1…>}]
                            mac: ENC[…]          lastmodified: …
Drill 1: Der Schlüssel am Standardplatz
sops sucht age-Identities zuerst in SOPS_AGE_KEY_FILE
bzw. SOPS_AGE_KEY und außerdem in
~/.config/sops/age/keys.txt (Linux). Dein Schlüssel aus Tag
1 kommt dorthin.
# auf argo
mkdir -p ~/.config/sops/age
cp ~/sops/tag01/ich.key ~/.config/sops/age/keys.txt
chmod 600 ~/.config/sops/age/keys.txt
age-keygen -y ~/.config/sops/age/keys.txt
Erwartet:
age126j96yd6te036uya83l76w0afmlaj9vyyluxrmdeheew3u0wzdmslw69y2Fortschritt speichern? Kostenlos registrieren
Drill 2: Die erste verschlüsselte Datei
# auf argo
mkdir -p ~/sops/tag02 && cd ~/sops/tag02
cat > app.yaml <<'EOF'
# Zugangsdaten der App notes (Laborwerte)
db:
  host: postgres.notes.svc
  port: 5432
  user: notes
  password: lab-db-123
api:
  key: lab-key-123
  debug: false
EOF
ICH=$(age-keygen -y ~/.config/sops/age/keys.txt)
sops encrypt --age $ICH app.yaml > app.enc.yaml
cut -c1-80 app.enc.yaml
Erwartet (gekürzt):
#ENC[AES256_GCM,data:nS42lu+pxZ0L0fO5loGnhAsKaAAVnY+D0B1ahGtX9vUR4FiSjpo5EA==,iv
db:
    host: ENC[AES256_GCM,data:zykq3F9iQlYgshBz5SONQaDq,iv:azAiSMlKVaSRZjvXmB0BQwkM
    port: ENC[AES256_GCM,data:HOqZPw==,iv:QQxaqLtCEMGx76WFEvXyjPGM9njBavkM05exBZcZ
    user: ENC[AES256_GCM,data:abyQGig=,iv:gYb8hlN2FocjCzViuSw2ReQ5OJC7o3mKJfLNRJHG
    password: ENC[AES256_GCM,data:wgpIz77GSNQL9Q==,iv:0teOuUqZlGuvvV5rirtetEglm9Gz
api:
    key: ENC[AES256_GCM,data:qHfuxmsr5gtU0zQ=,iv:4BSGm1ARYIMlUCFEMFs1Ss2P4ExvLa63u
    debug: ENC[AES256_GCM,data:bAi9KGg=,iv:hCq4PKCLPofOgO+KaZv6+F4sNrtuIURhOBI61tR
sops:
    age:
        - enc: |
            -----BEGIN AGE ENCRYPTED FILE-----
            YWdlLWVuY3J5cHRpb24ub3JnL3YxCi0+IFgyNTUxOSBSTGRBSXVMWGRxeC95WTFO
            ...
            -----END AGE ENCRYPTED FILE-----
          recipient: age126j96yd6te036uya83l76w0afmlaj9vyyluxrmdeheew3u0wzdmslw69y2
    lastmodified: "2026-11-20T16:16:24Z"
    mac: ENC[AES256_GCM,data:dFrwO6usy8RKhAhTwN3YY4cH3bZrnKr+bqfFKVCa5ohnJpkfq4eo22b
    unencrypted_suffix: _unencrypted
    version: 3.13.3
Drei Dinge fallen auf: Auch der Kommentar ist
verschlüsselt (#ENC[…]), auch Zahl und Wahrheitswert sind
verschlüsselt – nur der Typ steht im Klartext dahinter. Und sops rückt
mit vier Leerzeichen ein (--indent ändert das, Tag 8).
Fortschritt speichern? Kostenlos registrieren
Drill 3: Den Block sops lesen
# auf argo
cd ~/sops/tag02
yq '.sops | keys' app.enc.yaml
yq '.sops.age[0].recipient' app.enc.yaml
grep -o 'type:[a-z]*' app.enc.yaml | sort | uniq -c
Erwartet:
- age
- lastmodified
- mac
- unencrypted_suffix
- version
age126j96yd6te036uya83l76w0afmlaj9vyyluxrmdeheew3u0wzdmslw69y2
      1 type:bool
      1 type:comment
      1 type:int
5 type:str| Feld | Inhalt |
|---|---|
age[].enc |
der Datenschlüssel, mit age für diesen Recipient verschlüsselt |
age[].recipient |
öffentlicher Schlüssel – anders als bei age selbst sichtbar |
lastmodified |
Zeitpunkt der letzten Änderung, fließt in den MAC ein |
mac |
Prüfsumme über alle Werte, mit dem Datenschlüssel verschlüsselt |
unencrypted_suffix |
Schlüssel mit dieser Endung bleiben Klartext (Tag 3) |
Warum steht der Recipient im Klartext? sops muss beim späteren Hinzufügen und Entfernen von Schlüsseln (Tag 5) wissen, für wen die Datei gilt. Wer Recipients geheim halten will, ist bei sops falsch.
Fortschritt speichern? Kostenlos registrieren
Drill 4: Entschlüsseln und Auszüge
# auf argo
cd ~/sops/tag02
sops decrypt app.enc.yaml
sops decrypt --extract '["db"]["password"]' app.enc.yaml; echo
sops decrypt --extract '["db"]' app.enc.yaml
Erwartet:
# Zugangsdaten der App notes (Laborwerte)
db:
    host: postgres.notes.svc
    port: 5432
    user: notes
    password: lab-db-123
api:
    key: lab-key-123
    debug: false
lab-db-123
host: postgres.notes.svc
port: 5432
user: notes
password: lab-db-123
--extract nimmt einen Pfad in Python-Schreibweise. Ein
einzelner Wert kommt ohne Zeilenende – deshalb das echo.
Ausgegeben wird auf die Standardausgabe, auf der Platte bleibt nichts
Unverschlüsseltes.
Fortschritt speichern? Kostenlos registrieren
Drill 5: Bearbeiten ohne Klartextdatei
sops edit entschlüsselt in eine temporäre Datei, öffnet
$EDITOR und verschlüsselt danach wieder. Hier spielt
sed den Editor, damit du die Wirkung genau siehst:
# auf argo
cd ~/sops/tag02
cp app.enc.yaml vorher.yaml
EDITOR="sed -i s/lab-key-123/lab-key-456/" sops edit app.enc.yaml; echo "rc=$?"
sops decrypt --extract '["api"]["key"]' app.enc.yaml; echo
diff <(cut -c1-40 vorher.yaml) <(cut -c1-40 app.enc.yaml)
Erwartet:
rc=0
lab-key-456
8c8
<     key: ENC[AES256_GCM,data:qHfuxmsr5gt
---
>     key: ENC[AES256_GCM,data:wF1M7YnO4PD
21,22c21,22
<     lastmodified: "2026-11-20T16:16:24Z"
<     mac: ENC[AES256_GCM,data:dFrwO6usy8R
---
>     lastmodified: "2026-11-20T16:16:34Z"
>     mac: ENC[AES256_GCM,data:OnYaRVK0WT4
Nur die geänderte Zeile, lastmodified und
mac ändern sich. sops behält den Datenschlüssel und
verschlüsselt unveränderte Werte nicht neu – deshalb bleiben Diffs klein
und Merge-Konflikte selten.
# auf argo
cd ~/sops/tag02
cp app.enc.yaml v2.yaml
EDITOR=true sops edit app.enc.yaml; echo "rc=$?"
cmp v2.yaml app.enc.yaml && echo gleich
Erwartet:
File has not changed, exiting.
rc=200
gleich
Ohne Änderung schreibt sops nichts und endet mit Exit-Code 200 – in Skripten nicht mit einem Fehler verwechseln.
Fortschritt speichern? Kostenlos registrieren
Drill 6: Werte setzen und entfernen
sops set und sops unset ändern einzelne
Werte, ganz ohne Editor. Der Wert ist JSON: Zeichenketten brauchen
deshalb doppelte Anführungszeichen innerhalb der
einfachen.
# auf argo
cd ~/sops/tag02
sops set app.enc.yaml '["db"]["pool"]' '10'
sops set app.enc.yaml '["api"]["key"]' '"lab-key-123"'
sops decrypt app.enc.yaml | tail -4
sops unset app.enc.yaml '["db"]["pool"]'
sops decrypt app.enc.yaml | grep -c pool
Erwartet:
    pool: 10
api:
    key: lab-key-123
    debug: false
0
Achtung:
sops set … '["api"]["key"]' 'lab-key-123'ohne innere Anführungszeichen ist kein gültiges JSON und scheitert. Und Werte auf der Kommandozeile landen in der Shell-History – für echte Geheimnissesops editoder--value-stdinnehmen.
Fortschritt speichern? Kostenlos registrieren
Drill 7: Ins Git und im Browser ansehen
# auf argo
rm -f ~/sops/tag02/vorher.yaml ~/sops/tag02/v2.yaml
cd ~/sops/repo
mkdir -p notes
cp ~/sops/tag02/app.enc.yaml notes/app.enc.yaml
git add notes/app.enc.yaml
git commit -q -m "tag02: notes-Zugangsdaten verschlüsselt"
git push -q
sops set notes/app.enc.yaml '["db"]["password"]' '"lab-db-456"'
git diff --stat
git diff | grep '^[-+] ' | cut -c1-60
git commit -qam "tag02: DB-Passwort gewechselt"
git push -q
git log --oneline
Erwartet:
 notes/app.enc.yaml | 6 +++---
 1 file changed, 3 insertions(+), 3 deletions(-)
-    password: ENC[AES256_GCM,data:wgpIz77GSNQL9Q==,iv:0teOu
+    password: ENC[AES256_GCM,data:zdR0jylz2NF0Dg==,iv:hID7A
-    lastmodified: "2026-11-20T16:16:34Z"
-    mac: ENC[AES256_GCM,data:wi2Vc+Ce5vPUUrAM/Tuwi1vXA2xQg/
+    lastmodified: "2026-11-20T16:17:07Z"
+    mac: ENC[AES256_GCM,data:umDthFXQhx7CfZpa9f5iUGcwkL61jX
89ac791 tag02: DB-Passwort gewechselt
26bae02 tag02: notes-Zugangsdaten verschlüsselt
cbb84ec tag00: README
Im Browser (http://172.16.0.182:30300/lab/secrets,
Anmeldung lab / lab-forgejo-123) siehst du,
was jeder mit Leserecht sieht: die Struktur, nicht die Werte.
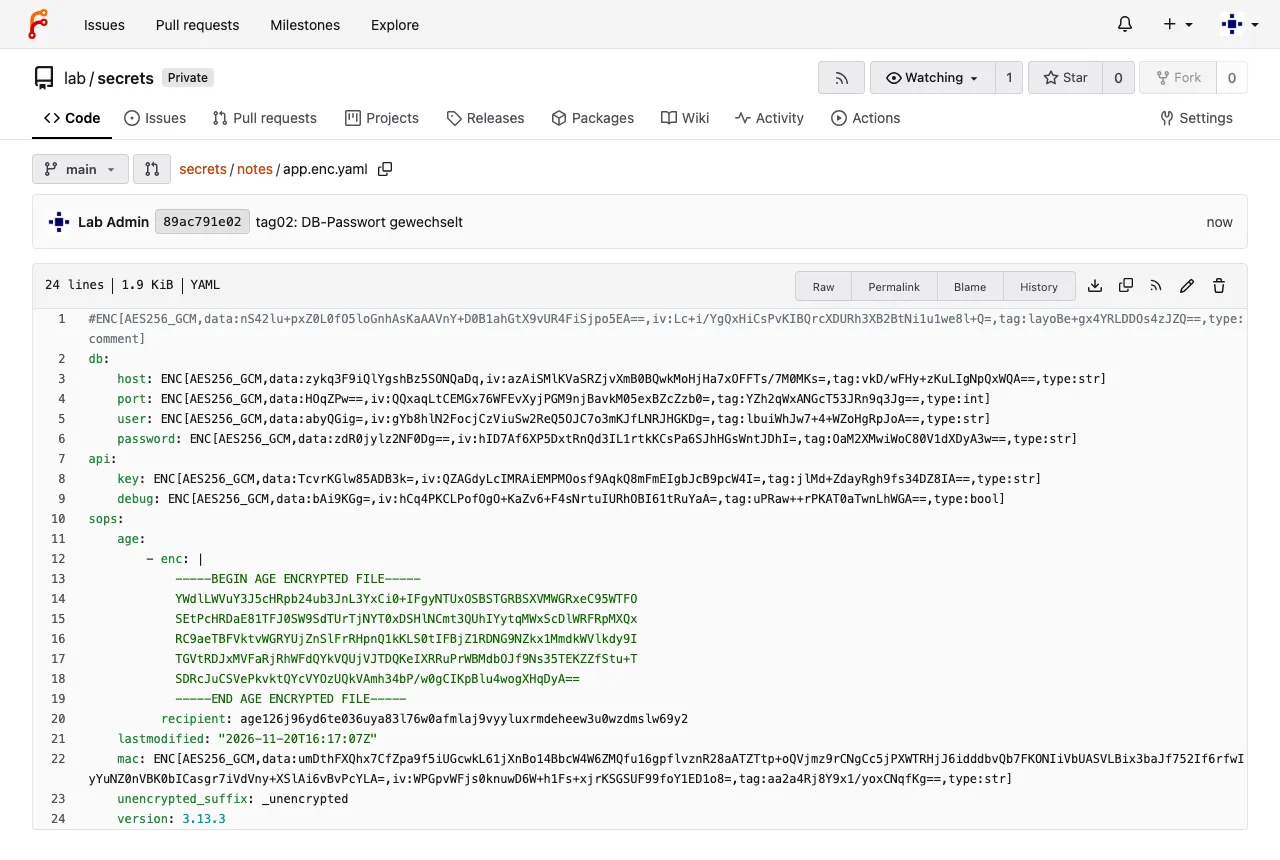
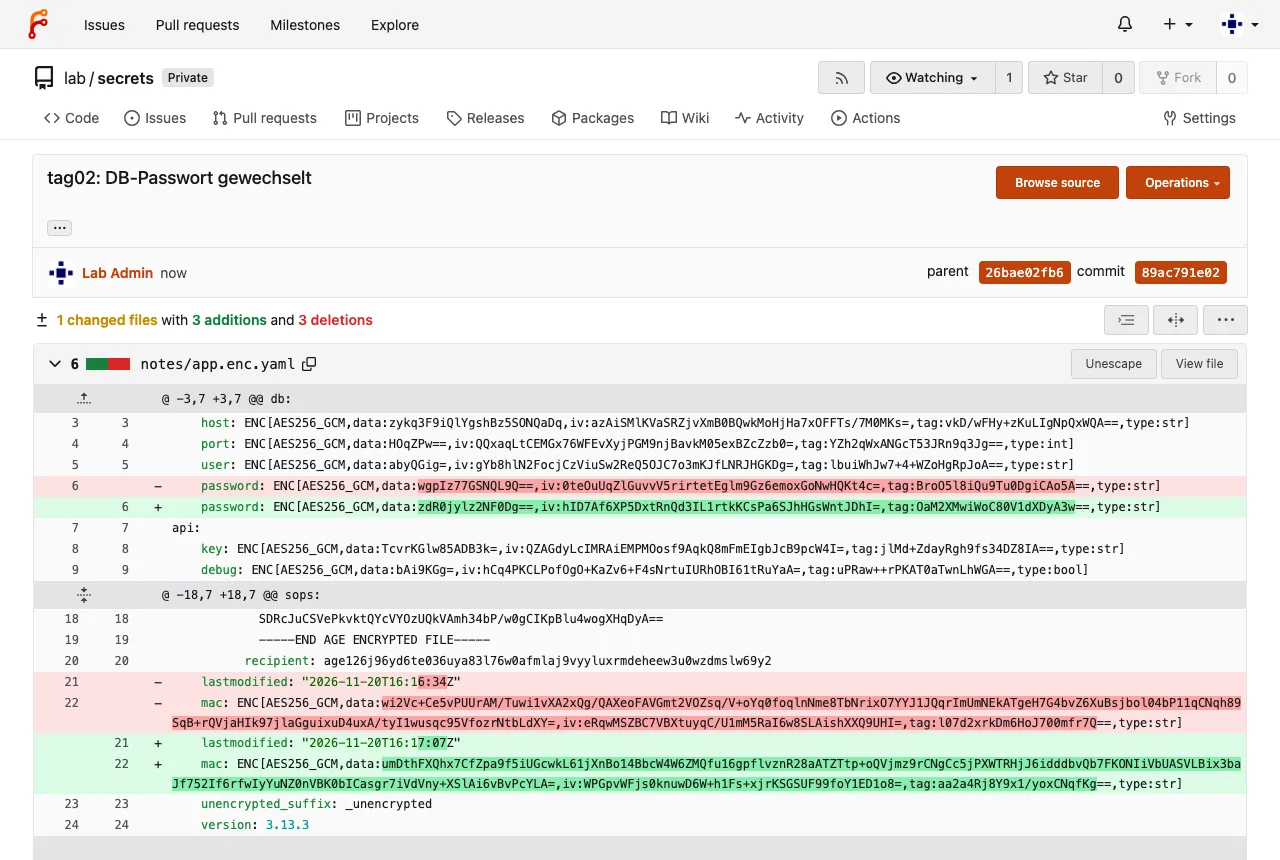
Warum ist das gut? Ein Review sieht, dass das Passwort geändert wurde und sonst nichts – ohne den Wert zu kennen.
Fortschritt speichern? Kostenlos registrieren
Übung: Speed-Drills
- Gib nur den API-Key aus
notes/app.enc.yamlim Repo aus. Zeitziel: 15 s - Zeig, für welche Recipients die Datei verschlüsselt ist. Zeitziel: 15 s
- Prüf, ob
app.yamlundapp.enc.yamlverschlüsselt sind. Zeitziel: 20 s
Lösung
# auf argo
cd ~/sops/repo
sops decrypt --extract '["api"]["key"]' notes/app.enc.yaml; echo
yq '.sops.age[].recipient' notes/app.enc.yaml
cd ~/sops/tag02
sops filestatus app.yaml; sops filestatus app.enc.yaml
Erwartet:
lab-key-123
age126j96yd6te036uya83l76w0afmlaj9vyyluxrmdeheew3u0wzdmslw69y2
{"encrypted":false}
{"encrypted":true}
Fortschritt speichern? Kostenlos registrieren
Kontrollpunkt
# auf argo
cd ~/sops/repo && git status -sb && git log --oneline | wc -l
sops decrypt --extract '["db"]["password"]' notes/app.enc.yaml; echo
Erwartet:
## main...origin/main
3
lab-db-456
Challenge
Ergänze in ~/sops/tag02/app.enc.yaml einen Wert
api.timeout als Zeichenkette
"30" und prüfe, welchen Typ sops dafür im
ENC[…] vermerkt. Was steht dort, wenn du 30
ohne Anführungszeichen setzt? Entferne den Wert danach wieder.
Hinweis: Der Typ steht am Ende jedes
ENC[…]-Werts.
Lösung
# auf argo
cd ~/sops/tag02
sops set app.enc.yaml '["api"]["timeout"]' '30'
grep timeout app.enc.yaml | grep -o 'type:[a-z]*'
sops set app.enc.yaml '["api"]["timeout"]' '"30"'
grep timeout app.enc.yaml | grep -o 'type:[a-z]*'
sops decrypt app.enc.yaml | grep timeout
sops unset app.enc.yaml '["api"]["timeout"]'
Erwartet:
type:float
type:str
    timeout: "30"
JSON kennt nur „Zahl“, sops speichert sie als float;
beim Entschlüsseln steht trotzdem 30 da. Für
Kubernetes-Secrets (Tag 3) zählen am Ende nur Zeichenketten – Zahlen
dort immer in Anführungszeichen.
Fortschritt speichern? Kostenlos registrieren
Aufräumen
Die Klartextdatei hat ihren Zweck erfüllt:
# auf argo
cd ~/sops/tag02
rm app.yaml
ls -1
Erwartet:
app.enc.yamlInterview-Notiz
- Was verschlüsselt sops genau? Nur die Werte (und
Kommentare) mit AES-256-GCM und einem Datenschlüssel pro Datei; der
Datenschlüssel ist pro Recipient (age, PGP, KMS, Vault) verschlüsselt im
Block
sops:abgelegt. Ein MAC schützt die Integrität. - Warum sind sops-Diffs klein? Unveränderte Werte behalten
ihren Chiffretext, weil der Datenschlüssel gleich bleibt – nur geänderte
Werte,
lastmodifiedundmacändern sich.
Enterprise-Notiz
- Schlüsselnamen sind Metadaten und bleiben lesbar: keine Geheimnisse
in Schlüsselnamen (
password_fuer_kunde_x:). sops editlegt die Klartextdatei kurz in einem temporären Verzeichnis ab; auf geteilten RechnernTMPDIRauf ein privates Verzeichnis setzen.- Editoren mit Backup-, Swap- oder Undo-Dateien (vim
.swp, Cloud-Sync) können Klartext hinterlassen – fürsops editohne diese Funktionen starten. - Review-Regel: Änderungen an
*.enc.yamlohnesops:-Block sind ein Leck (Tag 9).