Tag 6: Projekte, Benutzer, Rollen, Quotas
Ziel: Im Cluster werk ein Projekt für das Team notes mit Quota anlegen, eine Benutzerin hinzufügen und beweisen, dass sie genau ihr Projekt sieht und sonst nichts. · Dauer: ca. 60 min · Voraussetzung: Tag 5
Briefing
- Ein Project ist Ranchers Gruppe von Namespaces innerhalb eines Clusters. Rechte, Quotas und Standardwerte gelten für alle Namespaces des Projekts.
- Kubernetes selbst kennt keine Projekte. Rancher übersetzt sie in Annotationen, ResourceQuotas, LimitRanges und RBAC-Regeln in jedem Namespace.
- Rechte vergibst du mit Role Templates: global
(
GlobalRoleBinding), pro Cluster oder pro Projekt (ProjectRoleTemplateBinding). - Rancher prüft jeden Zugriff über seinen Proxy, auch den mit
kubectl.
 Cluster werk
 ┌────────────────────────────────────────────────────────────────┐
 │ Project System   kube-system, cattle-system, …                 │
 │ Project Default  default                                       │
 │ Project notes    notes          ◄── anna: project-member       │
 │   Quota gesamt: 30 Pods, je Namespace: 20 Pods                 │
 └────────────────────────────────────────────────────────────────┘
Drill 1: Die vorhandenen Projekte
source ~/rancher-lab/setup/env.sh
mkdir -p "$LAB/tag06" && cd "$LAB/tag06"
cp "$LAB/code/tag06/"* .
export KUBECONFIG="$LAB/kube/rancher.yaml"
ID=$(kubectl -n fleet-default get clusters.provisioning.cattle.io werk \
  -o jsonpath='{.status.clusterName}')
kubectl -n "$ID" get projects.management.cattle.io \
  -o custom-columns=NAME:.metadata.name,DISPLAY:.spec.displayName
Erwartet (gekürzt, Namen, IPs und Zeiten weichen bei dir ab):
NAME      DISPLAY
p-fbbgz   System
p-ntwtj   Default
Projekte liegen im local-Cluster, im Namespace mit der ID des
Clusters. Jedes Cluster hat zwei: System für die
Namespaces von Kubernetes und Rancher, Default für
default.
Fortschritt speichern? Kostenlos registrieren
Drill 2: Ein Projekt für notes
# tag06/project.yaml – Stand Ende Tag 6: Projekt „notes" im Cluster werk
# Vorlage: WERK_ID ersetzt Drill 2 per sed durch die ID von werk (c-m-…).
apiVersion: management.cattle.io/v3
kind: Project
metadata:
  name: p-notes
  namespace: WERK_ID
spec:
  clusterName: WERK_ID
  displayName: notes
  description: Team notes – api, web, worker, db
  resourceQuota:                    # für alle Namespaces des Projekts zusammen
    limit:
      pods: "30"
      requestsCpu: "3000m"
      limitsMemory: "6Gi"
  namespaceDefaultResourceQuota:    # Anteil jedes einzelnen Namespace
    limit:
      pods: "20"
      requestsCpu: "2000m"
      limitsMemory: "4Gi"
  containerDefaultResourceLimit:    # wird zu einer LimitRange im Namespace
    requestsCpu: "50m"
    requestsMemory: "64Mi"
    limitsMemory: "128Mi"
Die Werte entsprechen der Quota und der LimitRange aus „Kubernetes zum Anfassen”, Tag 6. Neu ist die zweite Ebene: Das Projekt hat ein Gesamtbudget, jeder Namespace bekommt davon einen festen Anteil.
sed -i '' "s/WERK_ID/$ID/g" project.yaml namespace.yaml anna.yaml
kubectl apply --dry-run=server -f project.yaml
kubectl apply -f project.yaml
kubectl get ns | grep -E 'NAME|p-notes'
Erwartet (gekürzt):
project.management.cattle.io/p-notes created (server dry run)
project.management.cattle.io/p-notes created
NAME                   STATUS   AGE
c-m-ct8fr7hj-p-notes   Active   31s
Für jedes Projekt legt Rancher im local-Cluster einen eigenen Namespace an. Dort landen gleich die Rechte für das Projekt.
Fortschritt speichern? Kostenlos registrieren
Drill 3: Der Namespace im Projekt
# tag06/namespace.yaml – Stand Ende Tag 6: Namespace notes im Projekt p-notes
# Vorlage: WERK_ID wie in project.yaml. Quota und LimitRange erzeugt Rancher.
apiVersion: v1
kind: Namespace
metadata:
  name: notes
  annotations:
    field.cattle.io/projectId: WERK_ID:p-notes
  labels:
    pod-security.kubernetes.io/enforce: restricted
    pod-security.kubernetes.io/warn: restricted
---
apiVersion: v1
kind: ServiceAccount
metadata:
  name: notes
  namespace: notes
automountServiceAccountToken: false
Eine Annotation ordnet den Namespace dem Projekt zu. Quota und LimitRange fehlen in der Datei, die erzeugt Rancher. Angewendet wird sie im Cluster werk:
kubectl --kubeconfig "$LAB/kube/werk.yaml" apply -f namespace.yaml
kubectl --kubeconfig "$LAB/kube/werk.yaml" -n notes get resourcequota,limitrange
Erwartet (gekürzt):
namespace/notes created
serviceaccount/notes created
NAME                          REQUEST                         LIMIT                  …
resourcequota/default-czk5q   pods: 0/20, requests.cpu: 0/2   limits.memory: 0/4Gi   …
NAME                       CREATED AT
limitrange/default-b4zct   2026-10-31T14:35:35Z
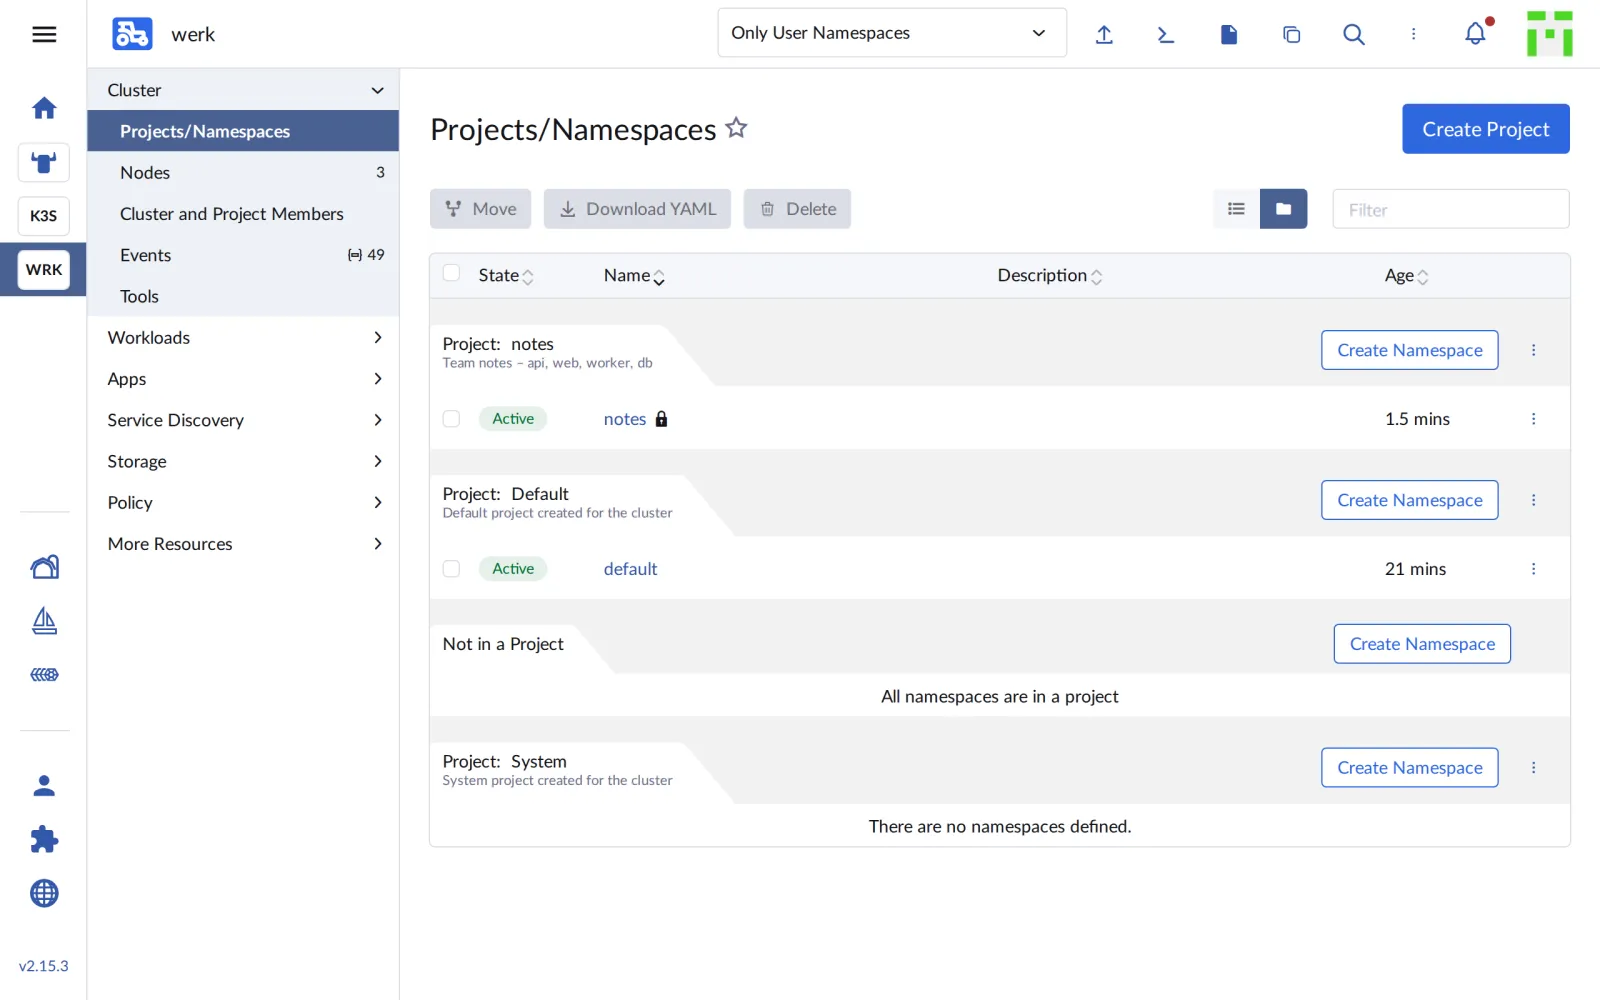
In der Oberfläche steht notes jetzt unter Cluster › Projects/Namespaces in seinem Projekt:
Fortschritt speichern? Kostenlos registrieren
Drill 4: Eine Benutzerin
Lokale Benutzer legst du über die API an, mit dem Admin-Token aus Tag 5:
R="https://rancher.$RANCHER.sslip.io"
H="Authorization: Bearer $(cat "$LAB/rancher-token")"
curl -sk -X POST -H "$H" -H 'Content-Type: application/json' "$R/v3/users" \
  -d '{"username":"anna","name":"Anna Entwicklerin","password":"lab-user-pw-123",
       "mustChangePassword":false,"enabled":true}' \
  | jq -c '{id, username, name, enabled}'
f='{range .items[?(@.username=="anna")]}{.metadata.name}{end}'
ANNA=$(kubectl get users.management.cattle.io -o jsonpath="$f")
echo "$ANNA"
Erwartet (gekürzt):
{"id":"u-8k6lh","username":"anna","name":"Anna Entwicklerin","enabled":true}
u-8k6lh
Jeder Benutzer ist ein Objekt User mit einer ID der Form
u-…. Rechte hat anna noch keine, nicht einmal zum
Anmelden.
Fortschritt speichern? Kostenlos registrieren
Drill 5: Rechte vergeben
# tag06/anna.yaml – Stand Ende Tag 6: Rechte für die Benutzerin anna
# Vorlage: ANNA_ID (u-…) und WERK_ID (c-m-…) ersetzt Drill 5 per sed.
apiVersion: management.cattle.io/v3
kind: GlobalRoleBinding
metadata:
  name: anna-user-base
globalRoleName: user-base            # darf sich anmelden, sonst nichts
userName: ANNA_ID
---
apiVersion: management.cattle.io/v3
kind: ProjectRoleTemplateBinding
metadata:
  name: anna-member
  namespace: WERK_ID-p-notes         # Namespace des Projekts im local-Cluster
projectName: WERK_ID:p-notes
roleTemplateName: project-member
userName: ANNA_ID
user-base ist die kleinste globale Rolle. Die
Standardrolle user dürfte zusätzlich eigene Cluster
anlegen, das soll anna nicht. project-member erlaubt im
Projekt fast alles außer der Verwaltung von Quotas und Mitgliedern.
sed -i '' "s/ANNA_ID/$ANNA/g" anna.yaml
kubectl apply --dry-run=server -f anna.yaml
kubectl apply -f anna.yaml
Erwartet:
globalrolebinding.management.cattle.io/anna-user-base created (server dry run)
projectroletemplatebinding.management.cattle.io/anna-member created (server dry run)
globalrolebinding.management.cattle.io/anna-user-base created
projectroletemplatebinding.management.cattle.io/anna-member created
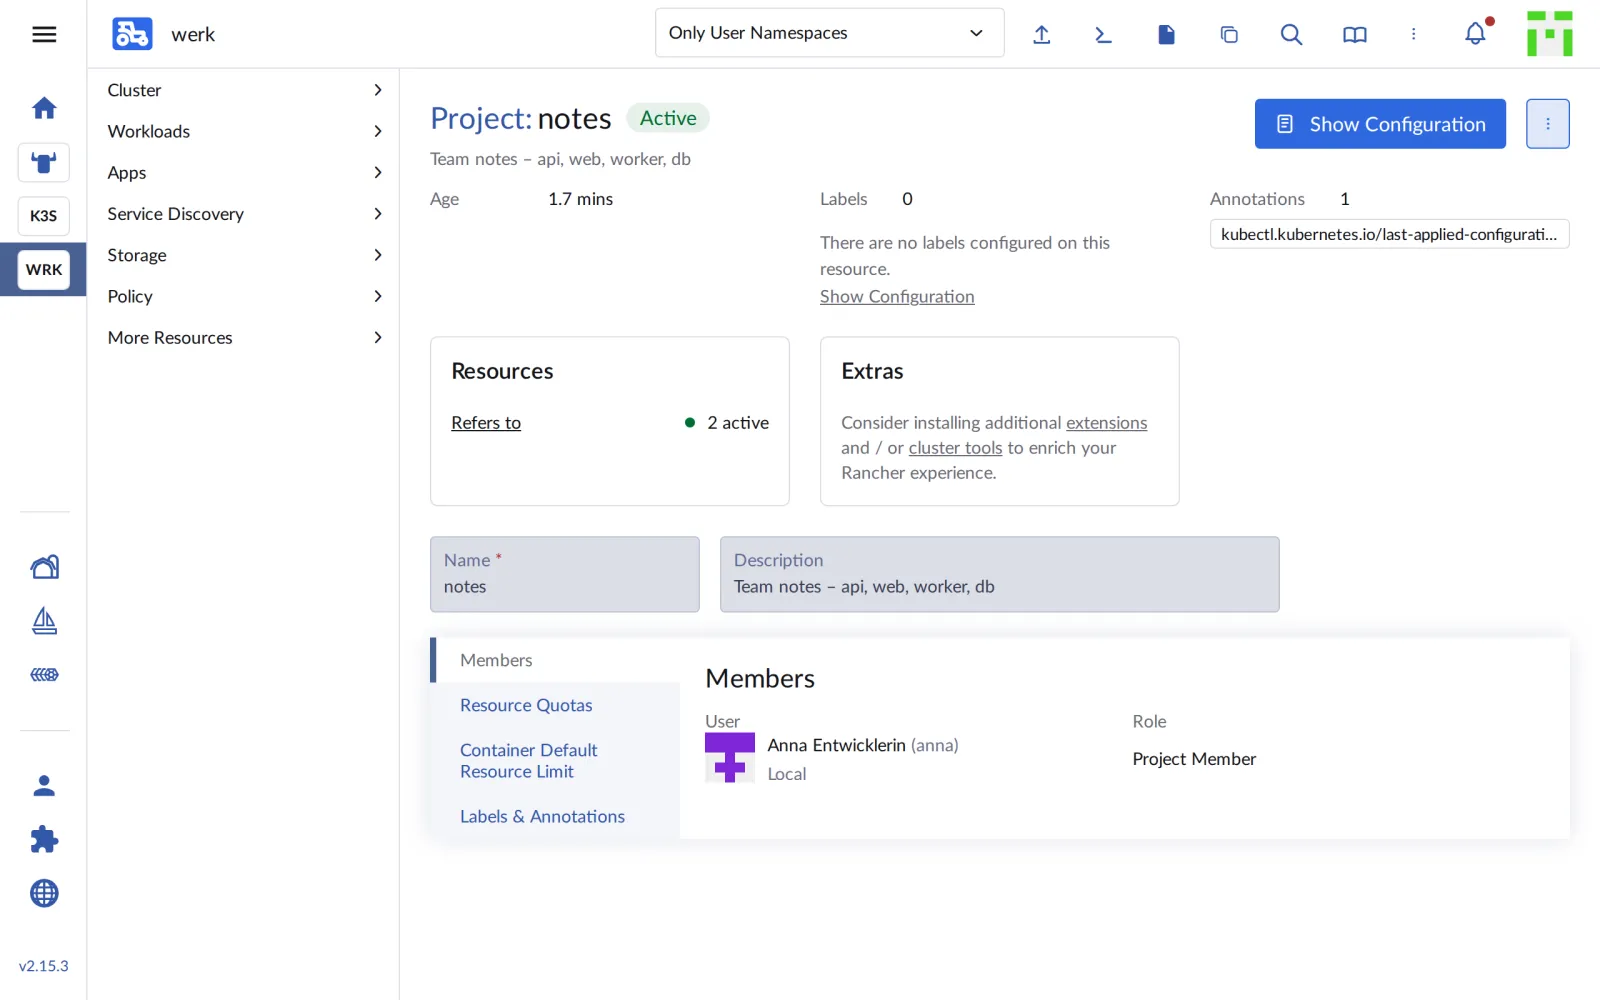
Unter Project › notes › Members steht anna jetzt als Project Member:
Fortschritt speichern? Kostenlos registrieren
Drill 6: Mit annas Augen
anna meldet sich an und holt sich ihre eigene kubeconfig für werk, genau wie der Admin in Tag 5:
( umask 077
  curl -sk -X POST "$R/v3-public/localProviders/local?action=login" \
    -H 'Content-Type: application/json' \
    -d '{"username":"anna","password":"lab-user-pw-123","responseType":"json",
         "description":"anna cli"}' | jq -r .token > "$LAB/anna-token" )
curl -sk -X POST -H "Authorization: Bearer $(cat "$LAB/anna-token")" \
  "$R/v3/clusters/$ID?action=generateKubeconfig" | jq -r .config \
  > "$LAB/kube/werk-anna.yaml"
chmod 600 "$LAB/kube/werk-anna.yaml"
export KUBECONFIG="$LAB/kube/werk-anna.yaml"
kubectl -n notes get pods
kubectl -n kube-system get pods
kubectl get nodes
kubectl get ns
Erwartet:
No resources found in notes namespace.
Error from server (Forbidden): pods is forbidden: User "u-8k6lh" cannot list resource
"pods" in API group "" in the namespace "kube-system"
Error from server (Forbidden): nodes is forbidden: User "u-8k6lh" cannot list resource
"nodes" in API group "" at the cluster scope
Error from server (Forbidden): namespaces is forbidden: User "u-8k6lh" cannot list
resource "namespaces" in API group "" at the cluster scope
notes ist leer, aber erlaubt. Alles andere verweigert der Proxy mit
dem Namen der Benutzerin, u-8k6lh. In der Oberfläche sieht
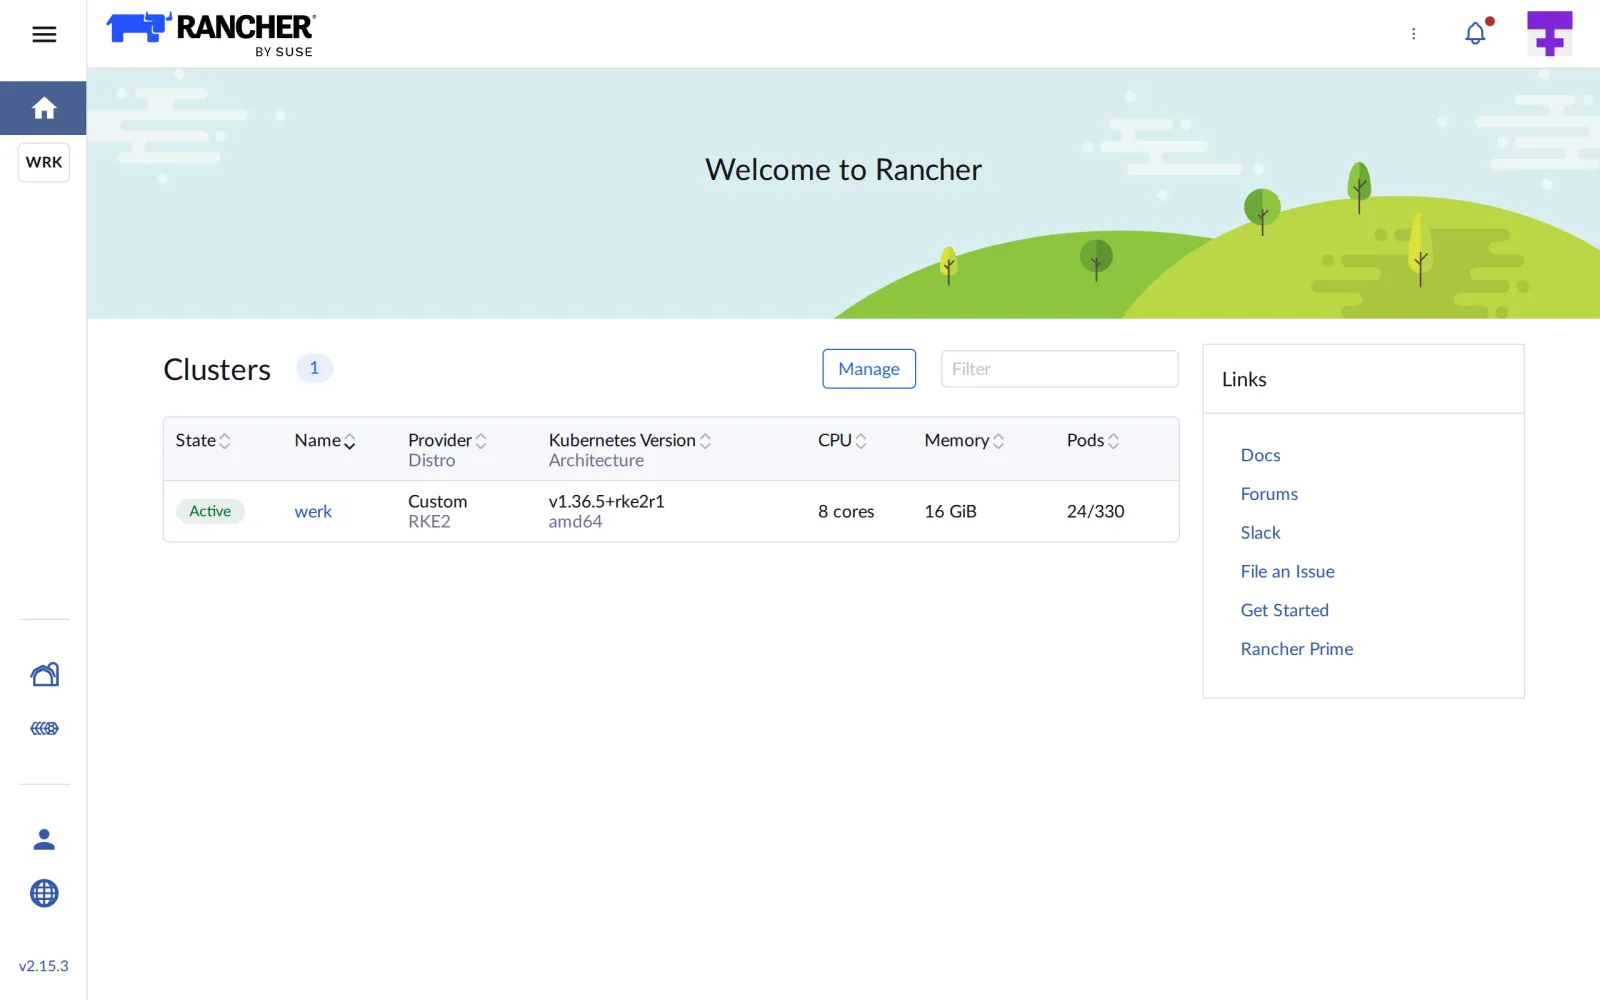
anna nur das eine Cluster:
Fortschritt speichern? Kostenlos registrieren
Drill 7: Was anna darf
kubectl auth can-i fragt die Rechte ab, ohne etwas zu
tun:
kubectl auth can-i create deployments -n notes
kubectl auth can-i delete resourcequota -n notes
kubectl auth can-i create namespaces
export KUBECONFIG="$LAB/kube/rancher.yaml"
Erwartet:
yes
no
Warning: resource 'namespaces' is not namespace scoped

yes
Deployments ja, Quota löschen nein. Überraschend: Namespaces anlegen darf anna. Rancher lässt Projektmitglieder neue Namespaces in ihrem Projekt anlegen. Was dabei schiefgehen kann, zeigt die Challenge.
Fortschritt speichern? Kostenlos registrieren
Kontrollpunkt
kubectl -n "$ID" get projects.management.cattle.io p-notes \
  -o custom-columns=NAME:.metadata.name,DISPLAY:.spec.displayName
Erwartet: das Projekt p-notes mit dem Anzeigenamen
notes.
NAME      DISPLAY
p-notes   notes
kubectl -n "$ID-p-notes" get projectroletemplatebindings.management.cattle.io \
-o custom-columns=NAME:.metadata.name,ROLE:.roleTemplateName,USER:.userNameErwartet: annas Bindung an project-member.
NAME          ROLE             USER
anna-member   project-member   u-8k6lh
kubectl --kubeconfig "$LAB/kube/werk-anna.yaml" auth can-i list pods -n kube-systemErwartet: no.
noChallenge
anna legt sich einen Namespace notes-test für
Experimente an. Probiere zwei Wege:
kubectl create namespace und eine Datei mit der
Projekt-Annotation. Kann anna danach Pods darin starten? Lies die
Erklärung, die Rancher am Namespace hinterlegt.
Hinweis: Rancher schreibt Zustände als JSON in die
Annotation cattle.io/status.
Lösung
export KUBECONFIG="$LAB/kube/werk-anna.yaml"
kubectl create namespace notes-test
kubectl get ns notes-test
kubectl --kubeconfig "$LAB/kube/werk.yaml" delete ns notes-test
cat > ns-test.yaml <<EOF
apiVersion: v1
kind: Namespace
metadata:
  name: notes-test
  annotations:
    field.cattle.io/projectId: $ID:p-notes
EOF
kubectl create -f ns-test.yaml
kubectl --kubeconfig "$LAB/kube/werk.yaml" -n notes-test get resourcequota
kubectl --kubeconfig "$LAB/kube/werk.yaml" get ns notes-test \
  -o jsonpath='{.metadata.annotations.cattle\.io/status}' \
  | jq -r '.Conditions[] | "\(.Type)=\(.Status) \(.Message)"'
kubectl -n notes-test run probe --image=busybox:1.37 --restart=Never -- sleep 60
kubectl --kubeconfig "$LAB/kube/werk.yaml" delete ns notes-test
export KUBECONFIG="$LAB/kube/rancher.yaml"
Erwartet (gekürzt):
namespace/notes-test created
Error from server (Forbidden): namespaces "notes-test" is forbidden: User "u-8k6lh"
cannot get resource "namespaces" in API group "" in the namespace "notes-test"
namespace "notes-test" deleted
namespace/notes-test created
NAME            REQUEST                        LIMIT                AGE
default-kd8kq   pods: 0/0, requests.cpu: 0/0   limits.memory: 0/0   11s
ResourceQuotaValidated=False Resource quota [limits.memory=8Gi,pods=40,requests.cpu=4]
exceeds project limit
ResourceQuotaInit=True
InitialRolesPopulated=True
Error from server (Forbidden): pods "probe" is forbidden: exceeded quota: default-kd8kq,
…
namespace "notes-test" deleted
Ohne Annotation landet der Namespace in keinem Projekt, und anna
verliert sofort den Zugriff auf das, was sie gerade angelegt hat. Mit
Annotation kommt er ins Projekt, bekommt aber eine Quota von null: Zwei
Namespaces zu je 20 Pods sprengen das Projektbudget von 30. Rancher sagt
das in ResourceQuotaValidated. Abhilfe: das Projektbudget
erhöhen oder den Anteil pro Namespace senken.
Fortschritt speichern? Kostenlos registrieren
Enterprise-Notiz
- Externe Anmeldung: In Unternehmen kommen Benutzer
aus Active Directory, LDAP, Keycloak, Entra ID oder GitHub. Rechte
vergibst du dann an Gruppen (
groupPrincipalName), nicht an Einzelne. - Eigene Rollen: Neben den mitgelieferten Role Templates lassen sich eigene anlegen, etwa „darf deployen, aber keine Secrets lesen”.
- Projekt pro Team: Ein Team bekommt ein Projekt mit Quota und Pod Security; die Plattform verwaltet die Projekte, das Team seine Namespaces darin.
- Netzwerk: Mit
enableNetworkPolicyam Cluster legt Rancher Policies an, die Projekte voneinander trennen, zusätzlich zu den NetworkPolicies im Chart. - Prüfbar machen: Alle Bindungen sind YAML-Objekte; im Git-Repository und per GitOps ausgerollt sind sie nachvollziehbar statt durch Klicks verstreut.