Tag 3: Rancher Manager installieren
Ziel: Auf einer eigenen VM ein RKE2-Cluster bauen, cert-manager und Rancher per Helm installieren, den ersten Login durchlaufen und sehen, was Rancher im Cluster anlegt. · Dauer: ca. 75 min · Voraussetzung: Tag 2
Briefing
- Rancher Manager ist selbst eine Kubernetes-Anwendung. Es läuft in einem eigenen Cluster, dem local-Cluster, und verwaltet von dort aus alle anderen.
- Das local-Cluster ist hier ein RKE2 mit einem Node auf der VM
rancher. In Produktion sind es drei Nodes. - Rancher braucht cert-manager für sein TLS-Zertifikat und einen Ingress-Controller. RKE2 1.36 bringt Traefik mit; anders als im Schwesterbuch bleibt er diesmal an.
- Fast alles, was Rancher kann, steckt in CRDs
(
*.cattle.io). Die Oberfläche zeigt diese Objekte nur an,kubectlsieht sie auch.
 Mac                                VM rancher
 ┌──────────────────────────┐       ┌─────────────────────────────────────────┐
 │ Browser ─── https ───────┼──443─►│ Traefik ─► rancher (cattle-system)       │
 │ kubectl, helm ───────────┼─6443─►│ RKE2 „local": cert-manager, Fleet,       │
 │ rancher.<IP>.sslip.io    │       │ rancher-webhook, 89 CRDs *.cattle.io     │
 └──────────────────────────┘       └─────────────────────────────────────────┘
Drill 1: Die VM rancher
Rancher will Speicher. Stoppe die k3s-VM aus Tag 2 nicht, sie wird an Tag 4 importiert.
multipass launch 24.04 --name rancher --cpus 4 --memory 8G --disk 40G
source ~/rancher-lab/setup/env.sh
echo "export RANCHER=$(multipass info rancher --format json \
  | jq -r '.info.rancher.ipv4[0]')" >> "$LAB/setup/vms.env"
source "$LAB/setup/env.sh"
echo "$RANCHER"
mkdir -p "$LAB/tag03" && cd "$LAB/tag03"
Erwartet (gekürzt, Namen, IPs und Zeiten weichen bei dir ab):
Launched: rancher
…
Fortschritt speichern? Kostenlos registrieren
Drill 2: RKE2 als local-Cluster
Dieselben Schritte wie in „Kubernetes zum Anfassen”, Tag 12, nur mit
einem Node und ohne ingress-controller: none:
printf 'write-kubeconfig-mode: "0600"\ntls-san:\n  - %s\n' "$RANCHER" > config.yaml
cat config.yaml
multipass transfer config.yaml rancher:/tmp/config.yaml
multipass exec rancher -- sudo install -D -m 600 /tmp/config.yaml \
  /etc/rancher/rke2/config.yaml
multipass exec rancher -- bash -c \
  'curl -sfL https://get.rke2.io | sudo INSTALL_RKE2_VERSION=v1.36.5+rke2r1 sh -'
multipass exec rancher -- sudo systemctl enable --now rke2-server
Erwartet (gekürzt):
write-kubeconfig-mode: "0600"
tls-san:
  - …
[INFO]  unpacking tarball file to /usr/local
Created symlink /etc/systemd/system/multi-user.target.wants/rke2-server.service → …
Nach anderthalb Minuten läuft der Server. Hol die kubeconfig auf den Mac:
multipass exec rancher -- sudo cat /etc/rancher/rke2/rke2.yaml \
  | sed -e "s/127.0.0.1/$RANCHER/" -e 's/: default$/: rancher/' \
  > "$LAB/kube/rancher.yaml"
chmod 600 "$LAB/kube/rancher.yaml"
export KUBECONFIG="$LAB/kube/rancher.yaml"
kubectl wait --for=condition=Ready node --all --timeout=300s
kubectl get ingressclass
Erwartet (gekürzt):
node/rancher condition met
NAME                CONTROLLER                      PARAMETERS   AGE
traefik (default)   traefik.io/ingress-controller   <none>       32s
(default) heißt: Ein Ingress ohne
ingressClassName landet bei Traefik. Genau das nutzt das
Rancher-Chart gleich.
Fortschritt speichern? Kostenlos registrieren
Drill 3: cert-manager
Rancher legt sich mit cert-manager eine eigene CA und ein Zertifikat für seinen Hostnamen an. cert-manager kommt als OCI-Chart:
helm install cert-manager oci://quay.io/jetstack/charts/cert-manager \
  --version v1.20.5 -n cert-manager --create-namespace \
  --set crds.enabled=true --wait | grep -E '^(Pulled|NAME|STATUS):'
kubectl -n cert-manager get pods
Erwartet (gekürzt):
Pulled: quay.io/jetstack/charts/cert-manager:v1.20.5
NAME: cert-manager
STATUS: deployed
NAME                                       READY   STATUS    RESTARTS   AGE
cert-manager-5d5c8b595c-hw8gm              1/1     Running   0          38s
cert-manager-cainjector-65cc6c7d87-fd4rv   1/1     Running   0          38s
cert-manager-webhook-969545db-5f85m        1/1     Running   0          38s
crds.enabled=true installiert die CRDs von cert-manager
mit. Ohne die Option fehlen Certificate und
Issuer, und das Rancher-Chart scheitert.
Fortschritt speichern? Kostenlos registrieren
Drill 4: Rancher
Drei Werte genügen: der Hostname, ein Startpasswort und eine Replik statt drei.
helm repo add rancher-stable https://releases.rancher.com/server-charts/stable
helm repo update rancher-stable
helm install rancher rancher-stable/rancher --version 2.15.3 \
  -n cattle-system --create-namespace \
  --set hostname="rancher.$RANCHER.sslip.io" \
  --set bootstrapPassword=lab-admin-pw-123 \
  --set replicas=1 | grep -E '^(NAME|STATUS):'
kubectl -n cattle-system rollout status deploy/rancher --timeout=600s
kubectl -n cattle-system get ingress,certificate
curl -sk "https://rancher.$RANCHER.sslip.io/ping"; echo
Erwartet (gekürzt):
"rancher-stable" has been added to your repositories
…
NAME: rancher
STATUS: deployed
Waiting for deployment "rancher" rollout to finish: 0 of 1 updated replicas are …
deployment "rancher" successfully rolled out
NAME                                CLASS     HOSTS                ADDRESS   PORTS
ingress.networking.k8s.io/rancher   traefik   rancher.….sslip.io             80, 443
NAME                                              READY   SECRET                AGE
certificate.cert-manager.io/tls-rancher-ingress   True    tls-rancher-ingress   3m11s
pong
Der Rollout dauert etwa drei Minuten. -k lässt curl das
Zertifikat akzeptieren: Es stammt von einer CA, die Rancher gerade
selbst erzeugt hat und der dein Mac nicht vertraut.
Sicherheit:
bootstrapPasswordsteht im Klartext in den Helm-Values. Es ist nur das Startpasswort für den ersten Login. In Produktion lässt du es weg; Rancher erzeugt dann ein zufälliges, das du einmal aus dem Secretbootstrap-secretliest.
Fortschritt speichern? Kostenlos registrieren
Drill 5: Der erste Login
Öffne https://rancher.<IP>.sslip.io im Browser und
bestätige die Zertifikatswarnung.
open "https://rancher.$RANCHER.sslip.io"Erwartet: die Begrüßungsseite wie in der Abbildung.
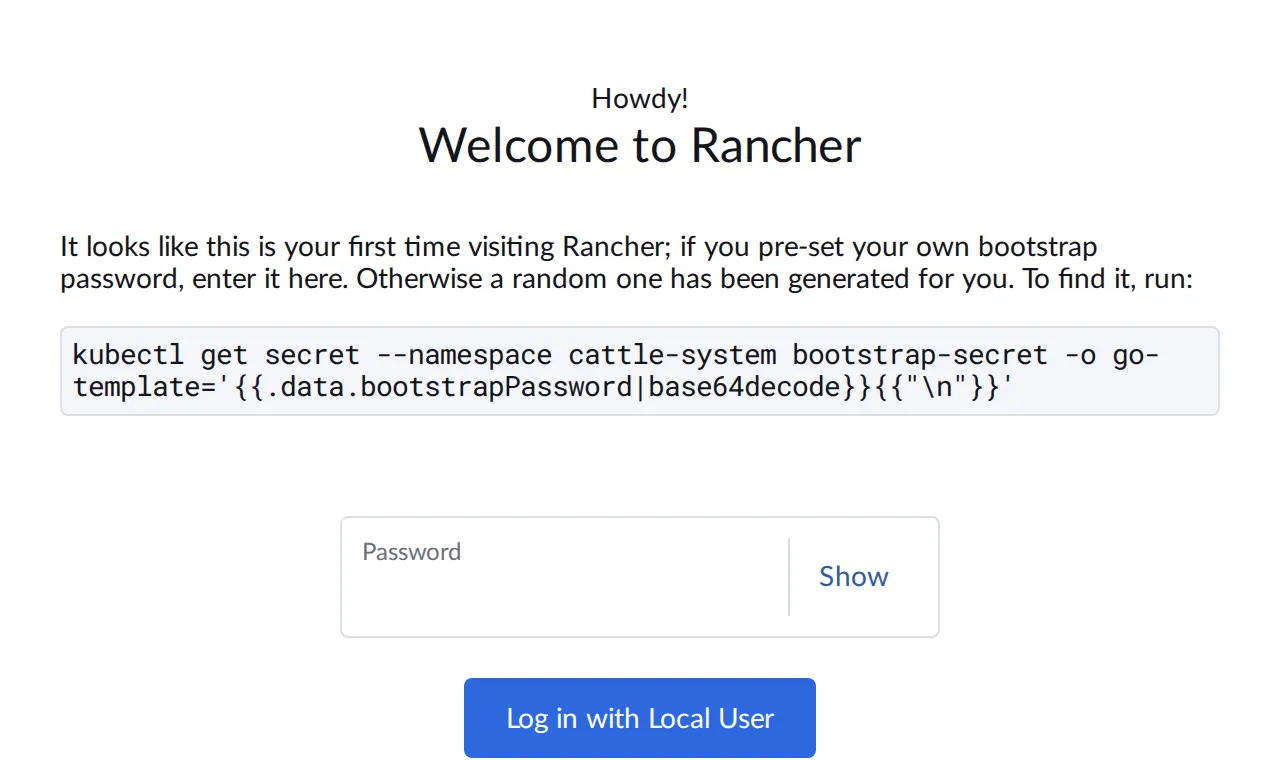
Gib lab-admin-pw-123 ein und klicke Log in with
Local User. Weil das Passwort aus den Helm-Values kommt, fragt
Rancher nur noch nach der Adresse, unter der alle Cluster es erreichen
sollen, und nach der Zustimmung zur Lizenz:
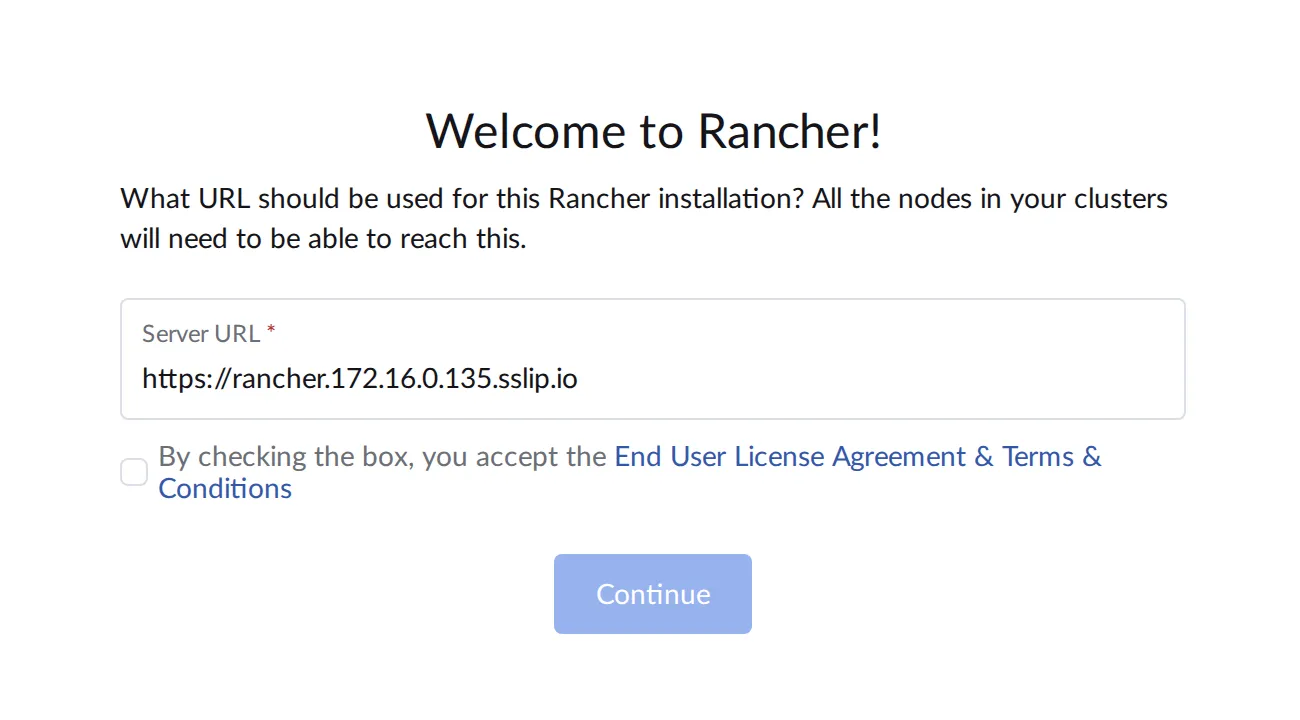
Die Server URL ist mit dem Hostnamen vorbelegt. Lass sie so, setz den Haken und klicke Continue. Jeder Agent in einem verwalteten Cluster verbindet sich später zu dieser Adresse; ändern lässt sie sich danach nur mühsam.
Fortschritt speichern? Kostenlos registrieren
Drill 6: Rundgang
Nach dem Login zeigt Rancher die Startseite mit allen Clustern. Es gibt erst einen:
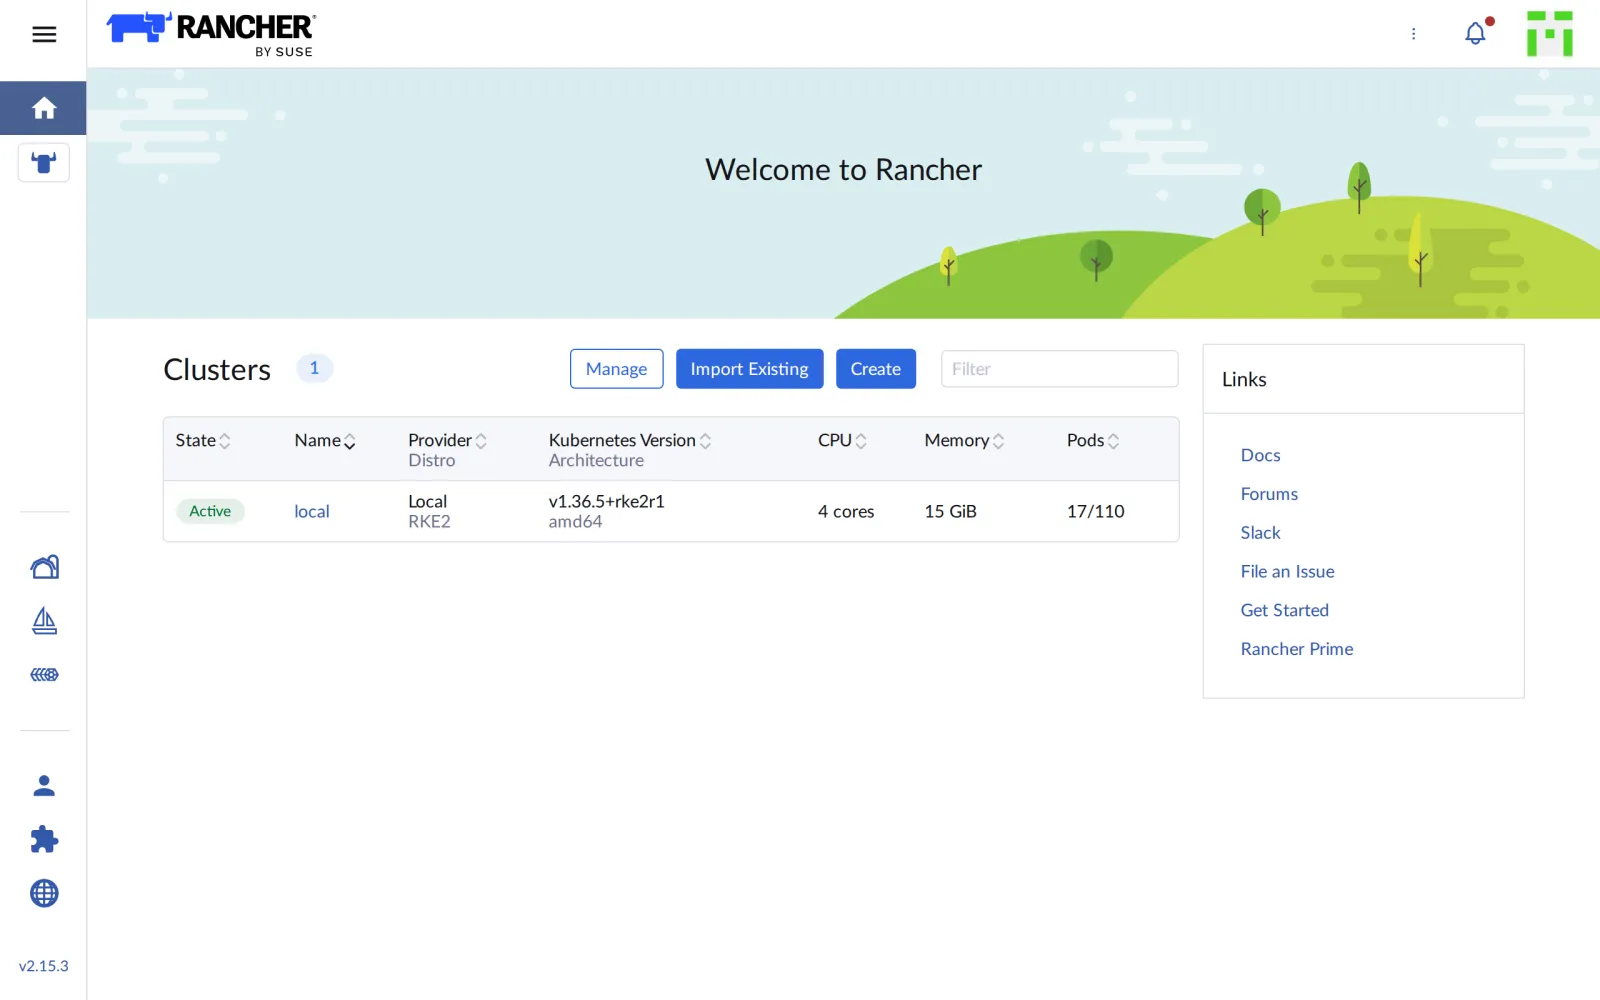
local ist das Cluster, auf dem Rancher selbst läuft:
RKE2 v1.36.5, ein Node, 4 CPUs. Über das Menü links oben erreichst du
Cluster Management, die Zentrale für alle Cluster:
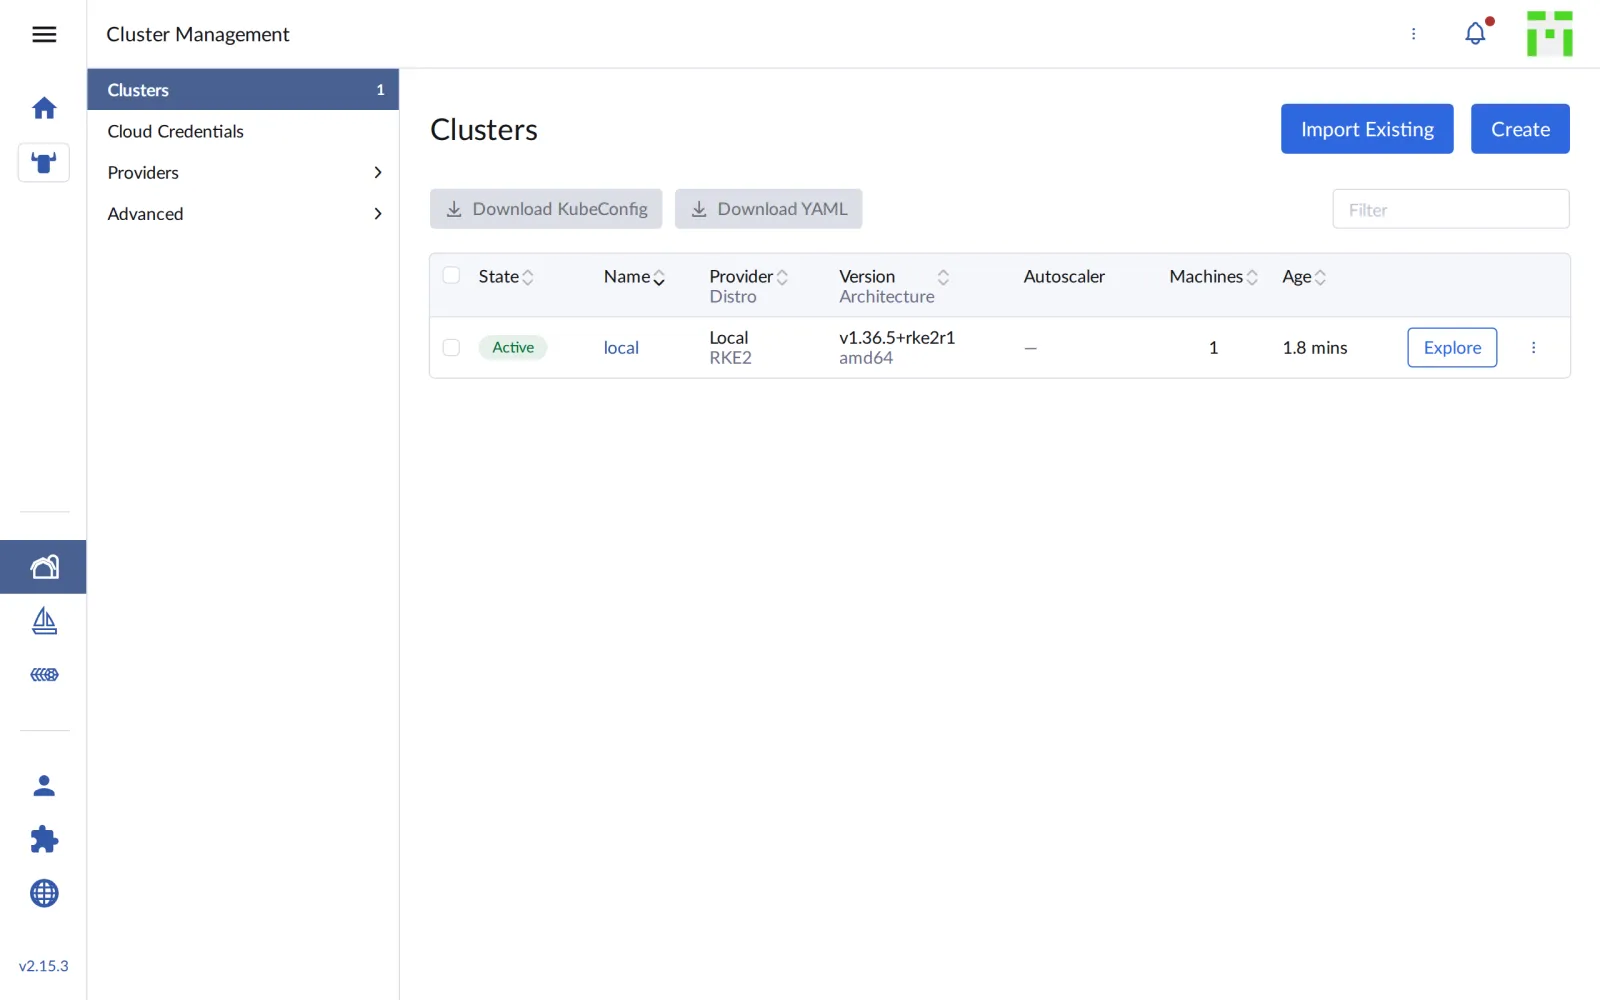
Die beiden Knöpfe oben rechts sind die nächsten Tage: Import Existing nimmt ein vorhandenes Cluster unter Verwaltung (Tag 4), Create baut ein neues (Tag 5).
Fortschritt speichern? Kostenlos registrieren
Drill 7: Was Rancher angelegt hat
Dasselbe Cluster-Objekt, das die Oberfläche zeigt, liegt als CRD im local-Cluster:
kubectl get clusters.provisioning.cattle.io -A
kubectl get clusters.management.cattle.io
kubectl get settings.management.cattle.io server-url -o jsonpath='{.value}'; echo
kubectl get users.management.cattle.io \
  -o custom-columns=NAME:.metadata.name,USER:.username,DISPLAY:.displayName
Erwartet (gekürzt):
NAMESPACE     NAME    VERSION   CLUSTER NAME   AGE     KUBECONFIG         READY
fleet-local   local             local          2m37s   local-kubeconfig   true
NAME    AGE
local   2m44s
https://rancher.….sslip.io
NAME           USER     DISPLAY
u-b4qkhsnliz   <none>   System account for Cluster local
u-mo773yttt4   <none>   <none>
user-t26cs     admin    Default Admin
Zwei Cluster-Typen, zwei API-Gruppen:
provisioning.cattle.io beschreibt, wie ein
Cluster entsteht (ab Tag 5 schreibst du solche Objekte selbst),
management.cattle.io ist Ranchers Sicht auf jedes
verwaltete Cluster. Die Server URL aus Drill 5 ist ein
Setting, der Admin ein User.
Fortschritt speichern? Kostenlos registrieren
Drill 8: Rancher installiert nach
In den ersten Minuten nach dem Login installiert Rancher weitere Charts in sein eigenes Cluster:
helm list -A | grep -E 'NAME|fleet|rancher|upgrade'
kubectl -n cattle-system get pods
kubectl -n cattle-fleet-local-system get pods
Erwartet (gekürzt):
NAME                        NAMESPACE                   …   CHART
fleet                       cattle-fleet-system         …   fleet-110.0.3+up0.16.3
fleet-agent-local           cattle-fleet-local-system   …   fleet-agent-local-v0.0.0+s-…
fleet-crd                   cattle-fleet-system         …   fleet-crd-110.0.3+up0.16.3
rancher                     cattle-system               …   rancher-2.15.3
rancher-turtles             cattle-turtles-system       …   rancher-turtles-110.0.4+…
rancher-webhook             cattle-system               …   rancher-webhook-110.0.4+…
system-upgrade-controller   cattle-system               …   system-upgrade-controller-…
NAME                                         READY   STATUS      RESTARTS   AGE
helm-operation-46jd6                         0/2     Completed   0          4m11s
…
rancher-6d985fd969-xkplw                     1/1     Running     0          11m
rancher-webhook-7b4dc74ccc-w26jg             1/1     Running     0          4m2s
system-upgrade-controller-5dc7c44677-q8vwv   1/1     Running     0          5m4s
NAME                           READY   STATUS    RESTARTS   AGE
fleet-agent-846cbd8fcb-ffwzx   1/1     Running   0          6m
Die Pods helm-operation-… sind Ranchers eigene
Helm-Läufe. Nach etwa zehn Minuten ist alles da:
- Fleet für GitOps (Tag 8), mit einem Agent im local-Cluster.
- rancher-webhook prüft jede Änderung an Rancher-Objekten.
- rancher-turtles bringt Cluster API mit; darüber legt Rancher ab Tag 5 Cluster an.
- system-upgrade-controller fährt Upgrades von k3s und RKE2 (Tag 12).
Erst wenn keine helm-operation mehr läuft, lohnt sich
Tag 4.
Fortschritt speichern? Kostenlos registrieren
Kontrollpunkt
curl -sk "https://rancher.$RANCHER.sslip.io/rancherversion"; echoErwartet: Version v2.15.3.
{"Version":"v2.15.3","GitCommit":"99ab89e9…","RancherPrime":"false"}kubectl -n cattle-system get deployErwartet: rancher, rancher-webhook und
system-upgrade-controller, alle 1/1.
NAME                        READY   UP-TO-DATE   AVAILABLE   AGE
rancher                     1/1     1            1           11m
rancher-webhook             1/1     1            1           5m5s
system-upgrade-controller   1/1     1            1           4m45s
kubectl get clusters.management.cattle.ioErwartet: genau ein Cluster, local.
NAME    AGE
local   5m36s
Challenge
Rancher bringt viele CRDs mit. Zähle sie pro API-Gruppe, ohne die Liste von Hand durchzugehen. Welche Gruppe ist die größte, und welche gehört zu Fleet?
Hinweis: Jede CRD trägt ihre Gruppe in
.spec.group.
Lösung
kubectl get crd -o custom-columns=GROUP:.spec.group --no-headers \
  | grep cattle.io | sort | uniq -c | sort -rn
Erwartet:
     32 management.cattle.io
     14 fleet.cattle.io
     12 rke-machine.cattle.io
      6 rke.cattle.io
      6 rke-machine-config.cattle.io
      4 catalog.cattle.io
      3 operation.cattle.io
      2 turtles-capi.cattle.io
      2 k3s.cattle.io
      2 helm.cattle.io
      1 upgrade.cattle.io
      1 ui.cattle.io
      1 telemetry.cattle.io
      1 provisioning.cattle.io
      1 plan.cattle.io
      1 auditlog.cattle.io
89 CRDs. management.cattle.io (Benutzer, Rollen,
Projekte, Einstellungen) ist die größte Gruppe,
fleet.cattle.io gehört zu Fleet. rke-machine
und rke-machine-config beschreiben Maschinen bei
Cloud-Anbietern wie Amazon EC2 oder Harvester; im Labor bleiben sie
leer.
Fortschritt speichern? Kostenlos registrieren
Enterprise-Notiz
- Hochverfügbarkeit: Das local-Cluster hat drei
Server-Nodes und Rancher drei Repliken (Chart-Standard
replicas: 3). Davor steht ein Load Balancer mit festem DNS-Namen. - Zertifikate: Statt der Rancher-eigenen CA kommen
Zertifikate von Let’s Encrypt
(
ingress.tls.source=letsEncrypt) oder aus der eigenen PKI (ingress.tls.source=secret). Agents müssen der CA vertrauen. - Trennung: Auf dem local-Cluster laufen keine Anwendungen, nur Rancher und seine Werkzeuge. Wer dort Rechte hat, hat Rechte auf alle Cluster.
- Ohne Internet: Rancher lässt sich mit einer
privaten Registry und
systemDefaultRegistryinstallieren; die Doku beschreibt den Air-Gap-Weg. - Rancher Prime: Die kommerzielle Ausgabe von SUSE
bringt Support und gehärtete Images.
/rancherversionzeigt"RancherPrime":"false"für die freie Version.