Tag 9: Ingress, Gateway und TLS
Ziel: Du findest Traefik in RKE2, liest Access-Log und Fehlerlog und unterscheidest 404, 503 und das falsche Zertifikat nach ihrer Ursache. · Dauer: ca. 75 min · Voraussetzung: Tag 7
Briefing
- RKE2 1.37 bringt Traefik als DaemonSet mit
hostPort80/443 auf jedem Knoten mit. Du testest mitcurl --resolvedirekt gegencp1. - 404 heißt bei Traefik: Kein Router passt. Ob das Ingress gar nicht
beachtet wurde oder kaputt ist, steht im Fehlerlog
(
ERR). - 503 heißt: Der Router passt, aber hinter dem Service ist kein bereiter Pod.
- Falsches Zertifikat: Traefik liefert sein
TRAEFIK DEFAULT CERTaus.
| Fehlerbild | Symptom | Wo die Antwort steht |
|---|---|---|
falsche ingressClassName |
404, Log schweigt | get ingress, get ingressclass |
| Service-Port falsch | 404 | Traefik-Log Cannot create service |
| keine bereiten Pods | 503 no available server |
get pods, Events |
| TLS-Secret falsch | TRAEFIK DEFAULT CERT |
Traefik-Log, Secret-Schlüssel |
| Zertifikat abgelaufen | certificate has expired |
openssl s_client |
| HTTPRoute hängt | 404 | .status.parents[].conditions |
Drill 1: Traefik finden und gesprächig machen
# auf cp1
mkdir -p ~/debug/tag09 && cd ~/debug/tag09
kubectl -n kube-system get ds rke2-traefik | cut -c1-72
kubectl get ingressclass
kubectl -n kube-system get ds rke2-traefik \
  -o jsonpath='{.spec.template.spec.containers[0].ports}{"\n"}' \
  | tr '{' '\n' | grep host
Erwartet:
NAME           DESIRED   CURRENT   READY   UP-TO-DATE   AVAILABLE   NODE
rke2-traefik   3         3         3       3            3           kube
NAME                CONTROLLER                      PARAMETERS   AGE
traefik (default)   traefik.io/ingress-controller   <none>       104m
"containerPort":8000,"hostPort":80,"name":"web","protocol":"TCP"},
"containerPort":8443,"hostPort":443,"name":"websecure","protocol":"TCP"}]
Traefik gehört dem RKE2-Chart rke2-traefik. Eigene Werte
gibst du ihm über eine HelmChartConfig mit demselben Namen:
Access-Log an, Farben im Log aus, das Dashboard und den
Gateway-API-Provider einschalten.
# auf cp1
cat > traefik-config.yaml <<'EOF'
apiVersion: helm.cattle.io/v1
kind: HelmChartConfig
metadata: {name: rke2-traefik, namespace: kube-system}
spec:
  valuesContent: |-
    log:
      noColor: true
    accessLog:
      enabled: true
    ingressRoute:
      dashboard:
        enabled: true
    providers:
      kubernetesGateway:
        enabled: true
EOF
kubectl apply -f traefik-config.yaml
Der helm-controller startet einen Job
helm-install-rke2-traefik, danach rollt das DaemonSet neu
aus – zusammen etwa eine Minute. Prüf das Ergebnis an den Argumenten,
nicht an der HelmChartConfig:
# auf cp1
kubectl -n kube-system rollout status ds/rke2-traefik
kubectl -n kube-system get ds rke2-traefik \
  -o jsonpath='{.spec.template.spec.containers[0].args}' | tr ',' '\n' \
  | grep -E 'accesslog=|noColor|kubernetesgateway"'
kubectl get gatewayclass
kubectl get gateway -A
Erwartet:
daemon set "rke2-traefik" successfully rolled out
"--providers.kubernetesgateway"
"--log.noColor=true"
"--accesslog=true"
NAME      CONTROLLER                      ACCEPTED   AGE
traefik   traefik.io/gateway-controller   True       26s
NAMESPACE     NAME              CLASS     ADDRESS   PROGRAMMED   AGE
kube-system   traefik-gateway   traefik             True         27s
Achtung: Das Chart in RKE2 1.37 (
rke2-traefik42.1.301, Traefik 3.7) kenntlogundaccessLog. Die Schlüssellogs.generalundlogs.accessaus anderer Doku ignoriert es ohne Fehlermeldung – deshalb immer an den Argumenten prüfen.
Fortschritt speichern? Kostenlos registrieren
Drill 2: 404 – Traefik fühlt sich nicht zuständig
Einbauen:
# auf cp1
kubectl create namespace tag09
cat > shop.yaml <<'EOF'
apiVersion: apps/v1
kind: Deployment
metadata: {name: shop, namespace: tag09}
spec:
  replicas: 2
  selector: {matchLabels: {app: shop}}
  template:
    metadata: {labels: {app: shop}}
    spec:
      containers:
      - name: whoami
        image: traefik/whoami:v1.11
        ports: [{name: http, containerPort: 80}]
---
apiVersion: v1
kind: Service
metadata: {name: shop, namespace: tag09}
spec:
  selector: {app: shop}
  ports: [{name: http, port: 80, targetPort: http}]
EOF
cat > ingress.yaml <<'EOF'
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata: {name: shop, namespace: tag09}
spec:
  ingressClassName: nginx
  rules:
  - host: shop.labor.test
    http:
      paths:
      - path: /
        pathType: Prefix
        backend:
          service: {name: shop, port: {number: 80}}
EOF
kubectl apply -f shop.yaml -f ingress.yaml
kubectl -n tag09 rollout status deploy/shop
Symptom:
# auf cp1
curl -s -i --resolve shop.labor.test:80:172.16.0.126 http://shop.labor.test/ | head -1
Erwartet:
HTTP/1.1 404 Not FoundUntersuchen: Das Access-Log des Traefik-Pods auf
cp1, dann das Ingress selbst:
# auf cp1
T=$(kubectl -n kube-system get pods -l app.kubernetes.io/name=rke2-traefik \
  --field-selector spec.nodeName=cp1 -o name)
kubectl -n kube-system logs $T --since=1m | tail -1
kubectl -n tag09 get ingress shop
kubectl -n tag09 describe ingress shop | grep Events
Erwartet (Zeile umbrochen):
172.16.0.126 - - [20/Nov/2026:08:21:04 +0000] "GET / HTTP/1.1" 404 19 "-" "-" 2 "-"
  "-" 0ms
NAME   CLASS   HOSTS             ADDRESS   PORTS   AGE
shop   nginx   shop.labor.test             80      3s
Events:            <none>
Ursache: Die beiden "-" vor der Dauer
sind Router-Name und Server-URL – kein Router hat gepasst. Das Ingress
verlangt die Klasse nginx, die es nicht gibt. Traefik
ignoriert es kommentarlos: kein Event, keine ERR-Zeile –
nur der Access-Log-Eintrag ohne Router.
Fix:
# auf cp1
kubectl -n tag09 patch ingress shop --type=merge \
  -p '{"spec":{"ingressClassName":"traefik"}}'
Nachweis:
# auf cp1
curl -s --resolve shop.labor.test:80:172.16.0.126 http://shop.labor.test/ | head -1
kubectl -n kube-system logs $T --since=10s | tail -1
Erwartet (Zeile umbrochen):
Hostname: shop-555c9f66b5-dmqg6
172.16.0.126 - - [20/Nov/2026:08:21:16 +0000] "GET / HTTP/1.1" 200 407 "-" "-" 3
  "tag09-shop-shop-labor-test@kubernetes" "http://10.42.0.49:80" 9ms
Warum? Ohne ingressClassName hätte die Default-Klasse
traefik gegriffen. Eine falsche Klasse ist schlimmer als
keine. Die leere Spalte ADDRESS ist dagegen kein Fehler:
rke2-traefik ist ein ClusterIP-Service ohne externe
Adresse.
Fortschritt speichern? Kostenlos registrieren
Drill 3: 404 trotz richtiger Klasse
Einbauen:
# auf cp1
kubectl -n tag09 patch ingress shop --type=json -p '[{"op": "replace",
  "path": "/spec/rules/0/http/paths/0/backend/service/port/number", "value": 8080}]'
Symptom:
# auf cp1
curl -s -i --resolve shop.labor.test:80:172.16.0.126 http://shop.labor.test/ | head -1
Erwartet:
HTTP/1.1 404 Not FoundUntersuchen:
# auf cp1
kubectl -n kube-system logs $T --since=1m | grep ERR | tail -1
kubectl -n tag09 get svc shop -o jsonpath='{.spec.ports}{"\n"}'
Erwartet (Zeile umbrochen):
2026-11-20T08:25:53Z ERR Cannot create service error="service port not found"
  ingress=shop namespace=tag09 providerName=kubernetes serviceName=shop
  servicePort=&ServiceBackendPort{Name:,Number:8080,}
[{"name":"http","port":80,"protocol":"TCP","targetPort":"http"}]
Ursache: Das Ingress nennt Port 8080 des Service, der Service hat nur 80. Traefik baut den Router dann gar nicht – für den Client sieht das aus wie Drill 2, im Log steht es aber deutlich.
Fix: Auf den Port-Namen verweisen, wie in Tag 7:
# auf cp1
kubectl -n tag09 patch ingress shop --type=json -p '[{"op": "replace",
  "path": "/spec/rules/0/http/paths/0/backend/service/port",
  "value": {"name": "http"}}]'
Nachweis:
# auf cp1
curl -s --resolve shop.labor.test:80:172.16.0.126 http://shop.labor.test/ | head -1
Erwartet:
Hostname: shop-555c9f66b5-9cf7gFortschritt speichern? Kostenlos registrieren
Drill 4: 503 – die Route steht, aber niemand ist bereit
Einbauen: Das Deployment neu, mit einer Readiness-Probe auf einen Port, auf dem niemand lauscht:
# auf cp1
kubectl -n tag09 delete deploy shop
cat > shop-bereit.yaml <<'EOF'
apiVersion: apps/v1
kind: Deployment
metadata: {name: shop, namespace: tag09}
spec:
  replicas: 2
  selector: {matchLabels: {app: shop}}
  template:
    metadata: {labels: {app: shop}}
    spec:
      containers:
      - name: whoami
        image: traefik/whoami:v1.11
        ports: [{name: http, containerPort: 80}]
        readinessProbe:
          httpGet: {path: /, port: 8080}
          periodSeconds: 5
EOF
kubectl apply -f shop-bereit.yaml
Symptom:
# auf cp1
curl -s -i --resolve shop.labor.test:80:172.16.0.126 http://shop.labor.test/ \
  | sed -n '1p;$p'
Erwartet:
HTTP/1.1 503 Service Unavailable
no available server
Untersuchen:
# auf cp1
kubectl -n kube-system logs $T --since=15s | tail -1
kubectl -n tag09 get pods -l app=shop
kubectl -n tag09 events --types=Warning | tail -1
Erwartet (Zeilen umbrochen):
172.16.0.126 - - [20/Nov/2026:08:27:09 +0000] "GET / HTTP/1.1" 503 20 "-" "-" 6
  "tag09-shop-shop-labor-test@kubernetes" "-" 0ms
NAME                    READY   STATUS    RESTARTS   AGE
shop-5d77bb949d-blrv6   0/1     Running   0          20s
shop-5d77bb949d-tzh92   0/1     Running   0          20s
3s (x6 over 19s)   Warning   Unhealthy   Pod/shop-5d77bb949d-tzh92   Readiness probe
  failed: Get "http://10.42.2.45:8080/": dial tcp 10.42.2.45:8080: connect:
  connection refused
Ursache: Diesmal passt der Router (Name im
Access-Log), aber die Server-URL ist "-": Kein Pod ist
bereit, die EndpointSlice führt beide mit ready: false (Tag
5).
Fix:
# auf cp1
kubectl -n tag09 patch deploy shop --type=json -p '[{"op": "replace",
  "path": "/spec/template/spec/containers/0/readinessProbe/httpGet/port",
  "value": "http"}]'
kubectl -n tag09 rollout status deploy/shop
Nachweis:
# auf cp1
curl -s -i --resolve shop.labor.test:80:172.16.0.126 http://shop.labor.test/ | head -1
Erwartet:
HTTP/1.1 200 OKWarum Port 8080 und nicht ein falscher Pfad? whoami
antwortet auf jeden Pfad mit 200 – eine Probe auf
/gesund wäre erfolgreich. Eine Probe ist nur so gut wie
das, was die Anwendung dort wirklich prüft.
Fortschritt speichern? Kostenlos registrieren
Drill 5: Das falsche Zertifikat
Einbauen: Ein selbst signiertes Zertifikat für einen
Tag, als Secret mit den Schlüsselnamen, die openssl
nahelegt:
# auf cp1
openssl req -x509 -newkey rsa:2048 -nodes -days 1 -subj "/CN=shop.labor.test" \
  -addext "subjectAltName=DNS:shop.labor.test" -keyout shop.key -out shop.crt
kubectl -n tag09 create secret generic shop-tls \
  --from-file=cert.pem=shop.crt --from-file=key.pem=shop.key
kubectl -n tag09 patch ingress shop --type=merge -p \
  '{"spec":{"tls":[{"hosts":["shop.labor.test"],"secretName":"shop-tls"}]}}'
Symptom:
# auf cp1
curl -sS -o /dev/null --resolve shop.labor.test:443:172.16.0.126 \
  https://shop.labor.test/ 2>&1 | head -1
echo | openssl s_client -connect 172.16.0.126:443 -servername shop.labor.test \
  2>/dev/null | openssl x509 -noout -subject -enddate
Erwartet:
curl: (60) SSL certificate problem: self-signed certificate
subject=CN = TRAEFIK DEFAULT CERT
notAfter=Nov 20 08:27:27 2027 GMT
self-signed hätte auch das eigene Zertifikat gemeldet.
Erst openssl s_client zeigt, welches
Zertifikat ankommt: das eingebaute von Traefik.
Untersuchen:
# auf cp1
kubectl -n kube-system logs $T --since=1m | grep 'Error configuring TLS' | tail -1
kubectl -n tag09 get secret shop-tls -o jsonpath='{.type} {.data}' | cut -c1-40
Erwartet (Zeile umbrochen):
2026-11-20T08:27:45Z ERR Error configuring TLS error="secret tag09/shop-tls is missing
  the following TLS data entries: tls.crt, tls.key" ingress=shop namespace=tag09
  providerName=kubernetes
Opaque {"cert.pem":"LS0tLS1CRUdJTiBDRVJ
Ursache: Ingress-Controller erwarten die Schlüssel
tls.crt und tls.key. Fehlen sie, nimmt Traefik
das Default-Zertifikat, und HTTPS „funktioniert“ mit
curl -k trotzdem.
Fix:
# auf cp1
kubectl -n tag09 delete secret shop-tls
kubectl -n tag09 create secret tls shop-tls --cert=shop.crt --key=shop.key
Nachweis:
# auf cp1
echo | openssl s_client -connect 172.16.0.126:443 -servername shop.labor.test \
  2>/dev/null | openssl x509 -noout -subject -enddate
curl -sS --cacert shop.crt --resolve shop.labor.test:443:172.16.0.126 \
  https://shop.labor.test/ | head -1
Erwartet:
subject=CN = shop.labor.test
notAfter=Nov 21 08:27:36 2026 GMT
Hostname: shop-75888d6697-kwx9n
Fortschritt speichern? Kostenlos registrieren
Drill 6: Das abgelaufene Zertifikat
Einbauen: OpenSSL 3.0 (Ubuntu 24.04) kennt noch kein
-not_after, aber -days -1 erzeugt ein
Zertifikat, das gestern abgelaufen ist:
# auf cp1
openssl req -new -key shop.key -subj "/CN=shop.labor.test" \
  -addext "subjectAltName=DNS:shop.labor.test" -out alt.csr
openssl x509 -req -in alt.csr -key shop.key -copy_extensions copy -days -1 \
  -out alt.crt
kubectl -n tag09 create secret tls shop-tls --cert=alt.crt --key=shop.key \
  --dry-run=client -o yaml | kubectl replace -f -
Symptom:
# auf cp1
curl -sS -o /dev/null --cacert alt.crt --resolve shop.labor.test:443:172.16.0.126 \
  https://shop.labor.test/ 2>&1 | head -1
Erwartet:
curl: (60) SSL certificate problem: certificate has expiredUntersuchen: Was liefert der Server aus, was liegt im Secret?
# auf cp1
echo | openssl s_client -connect 172.16.0.126:443 -servername shop.labor.test \
  2>/dev/null | openssl x509 -noout -dates -checkend 0
kubectl -n tag09 get secret shop-tls -o jsonpath='{.data.tls\.crt}' | base64 -d \
  | openssl x509 -noout -enddate -ext subjectAltName
Erwartet:
notBefore=Nov 20 08:28:09 2026 GMT
notAfter=Nov 19 08:28:09 2026 GMT
Certificate will expire
notAfter=Nov 19 08:28:09 2026 GMT
X509v3 Subject Alternative Name:
    DNS:shop.labor.test
Ursache: notAfter liegt in der
Vergangenheit. -checkend 0 beantwortet die Frage „ist es
jetzt noch gültig?“ – mit einer Zahl Sekunden statt 0 wird daraus ein
Monitoring-Check („läuft es in 7 Tagen ab?“).
Fix:
# auf cp1
kubectl -n tag09 create secret tls shop-tls --cert=shop.crt --key=shop.key \
  --dry-run=client -o yaml | kubectl replace -f -
Nachweis:
# auf cp1
echo | openssl s_client -connect 172.16.0.126:443 -servername shop.labor.test \
  2>/dev/null | openssl x509 -noout -checkend 0
Erwartet:
Certificate will not expireWarum replace und nicht apply? Das Secret
wurde mit create angelegt; apply würde
funktionieren, aber warnen, dass die Annotation
last-applied-configuration fehlt. Traefik lädt das neue
Zertifikat ohne Neustart.
Fortschritt speichern? Kostenlos registrieren
Drill 7: Gateway API – die Route sagt, was ihr fehlt
Die Gateway API setzt Conditions, wo Ingress schweigt.
Einbauen: Eine HTTPRoute am Gateway des Charts in
kube-system, mit falschem Backend:
# auf cp1
cat > route.yaml <<'EOF'
apiVersion: gateway.networking.k8s.io/v1
kind: HTTPRoute
metadata: {name: shop, namespace: tag09}
spec:
  parentRefs:
  - {name: traefik-gateway, namespace: kube-system}
  hostnames: [gw.labor.test]
  rules:
  - backendRefs:
    - {name: shop-v2, port: 80}
EOF
kubectl apply -f route.yaml
Symptom:
# auf cp1
curl -s -i --resolve gw.labor.test:80:172.16.0.126 http://gw.labor.test/ | head -1
Erwartet:
HTTP/1.1 404 Not FoundUntersuchen:
# auf cp1
J='{range .status.parents[*].conditions[*]}{.type}={.status} {.reason}: {.message}'
kubectl -n tag09 get httproute shop -o jsonpath="$J{\"\n\"}{end}"
kubectl -n kube-system get gateway traefik-gateway \
  -o jsonpath='{.spec.listeners[0].allowedRoutes}{"\n"}'
Erwartet (Zeile umbrochen):
Accepted=False NotAllowedByListeners:
ResolvedRefs=False BackendNotFound: Cannot load HTTPBackendRef tag09/shop-v2:
  getting service: service "shop-v2" not found
{"namespaces":{"from":"Same"}}
Ursache: Zwei Fehler, zwei Conditions. Der Listener
des Chart-Gateways nimmt nur Routen aus kube-system an
(from: Same), und den Service shop-v2 gibt es
nicht.
Fix: Ein eigenes Gateway im Namespace der Anwendung
statt das Chart-Gateway zu verbiegen, und das richtige Backend. Port
8000 ist der Entrypoint web von Traefik:
# auf cp1
cat > gateway.yaml <<'EOF'
apiVersion: gateway.networking.k8s.io/v1
kind: Gateway
metadata: {name: shop-gw, namespace: tag09}
spec:
  gatewayClassName: traefik
  listeners:
  - {name: web, port: 8000, protocol: HTTP, hostname: gw.labor.test}
EOF
kubectl apply -f gateway.yaml
kubectl -n tag09 patch httproute shop --type=json -p '[
  {"op": "replace", "path": "/spec/parentRefs/0", "value": {"name": "shop-gw"}},
  {"op": "replace", "path": "/spec/rules/0/backendRefs/0/name", "value": "shop"}]'
Nachweis:
# auf cp1
kubectl -n tag09 get gateway shop-gw
J='{range .status.parents[*].conditions[*]}{.type}={.status} {.reason}'
kubectl -n tag09 get httproute shop -o jsonpath="$J{\"\n\"}{end}"
curl -s --resolve gw.labor.test:80:172.16.0.126 http://gw.labor.test/ | head -1
Erwartet:
NAME      CLASS     ADDRESS   PROGRAMMED   AGE
shop-gw   traefik             True         4s
Accepted=True Accepted
ResolvedRefs=True ResolvedRefs
Hostname: shop-75888d6697-kwx9n
Fortschritt speichern? Kostenlos registrieren
Drill 8: Das Dashboard
Das Dashboard läuft auf dem internen Entrypoint traefik
(Port 8080) und ist nur per Port-Forward erreichbar. Von deinem Rechner
aus mit einem SSH-Tunnel auf cp1:
# auf cp1
kubectl -n kube-system port-forward ds/rke2-traefik 9000:8080 &
sleep 2
curl -s -o /dev/null -w '%{http_code}\n' http://127.0.0.1:9000/dashboard/
# auf deinem Rechner
ssh -N -L 9000:127.0.0.1:9000 [email protected]Erwartet: 200 auf cp1,
danach im Browser http://localhost:9000/dashboard/:
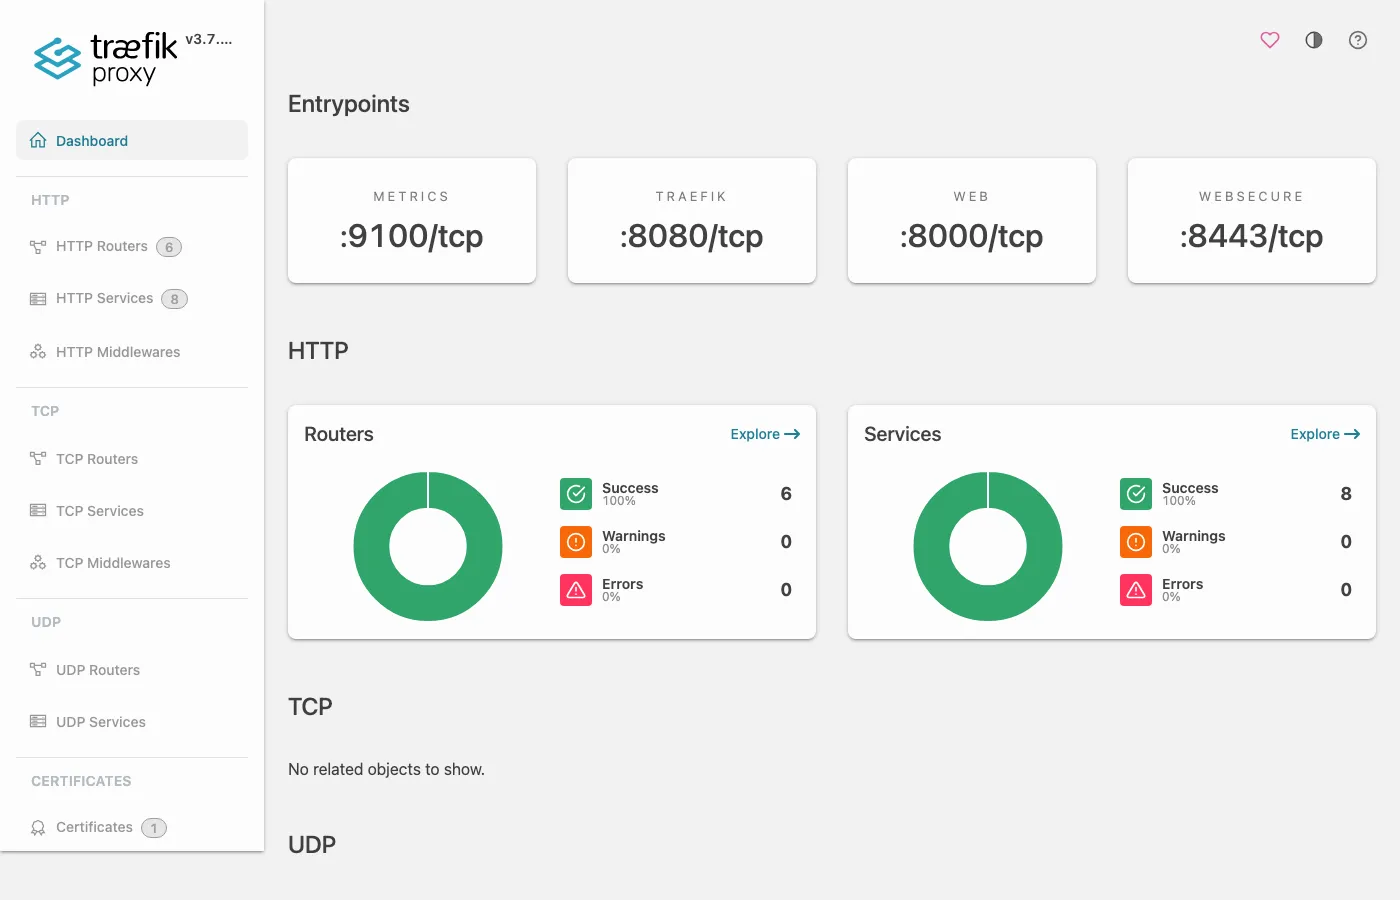
Unter HTTP Routers siehst du jede Regel, die Traefik aus Ingress, IngressRoute und HTTPRoute gebaut hat – mit Entrypoints und Ziel-Service:
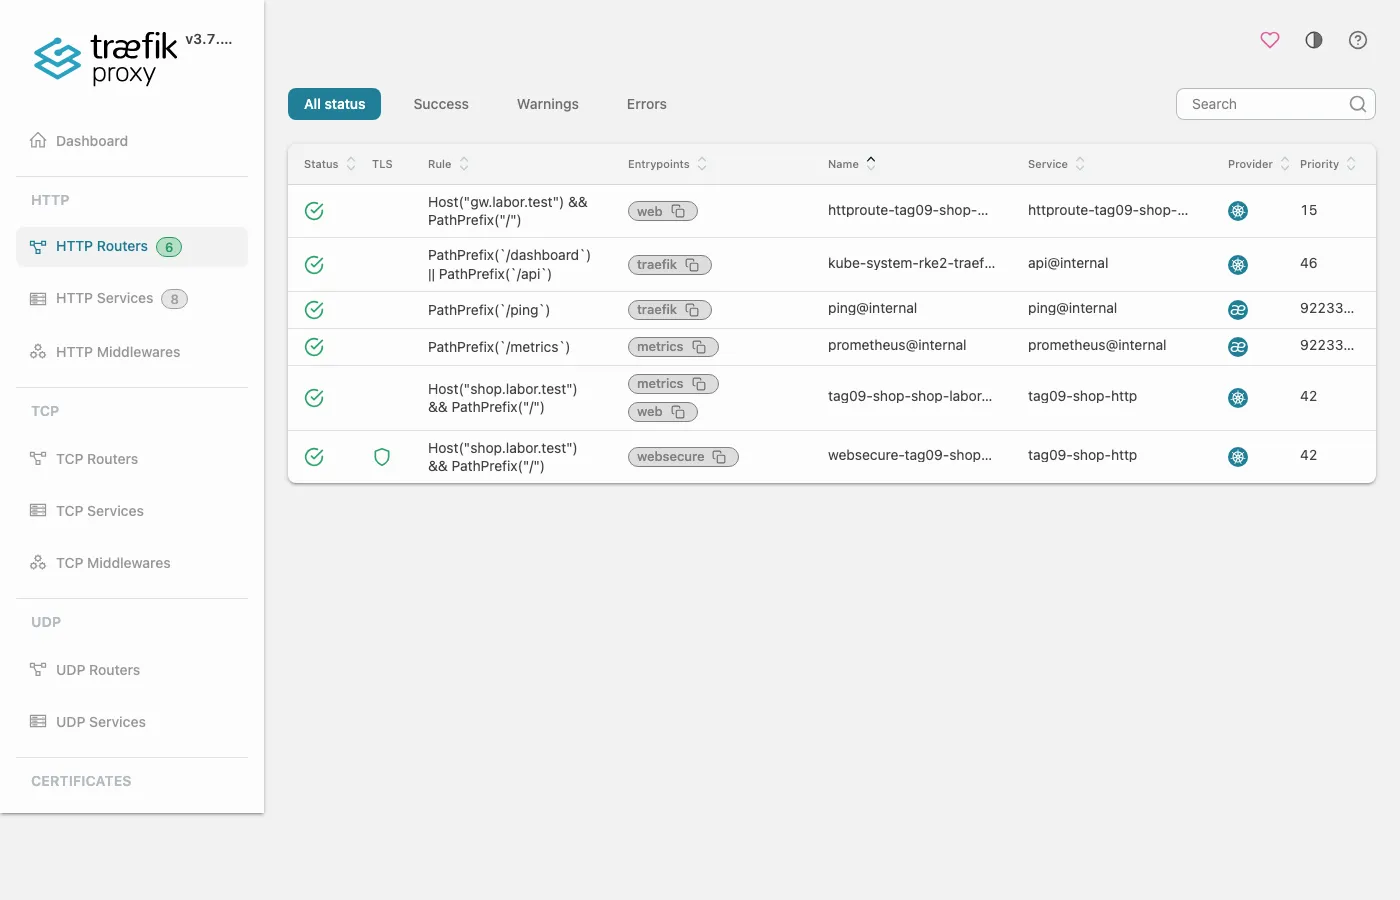
Warum? Was im Dashboard fehlt, hat Traefik nicht gebaut (Drill 2 und
3). Der Router tag09-shop-shop-labor-test hängt an
web und metrics: Ein Ingress
ohne Entrypoint-Annotation hängt an allen Entrypoints außer dem internen
traefik; für websecure, an dem im RKE2-Chart
TLS eingeschaltet ist, baut Traefik einen eigenen Router
websecure-… – auch für ein Ingress ohne
spec.tls (live mit admin aus der Challenge
geprüft). Die Router-Liste gibt es auch als JSON unter
http://127.0.0.1:9000/api/http/routers. Lass den
Port-Forward laufen – die Challenge braucht die Router-API; das
Aufräumen beendet ihn. Bis dahin schreibt er bei jeder Anfrage
Handling connection for 9000 zwischen deine Ausgaben.
Fortschritt speichern? Kostenlos registrieren
Übung: Speed-Drills
- Zeig, welche Ingress-Klasse Standard ist. Zeitziel: 10 s
- Zeig die letzten zwei Fehler des Traefik-Pods auf
cp1. Zeitziel: 30 s - Zeig, wann das ausgelieferte Zertifikat für
shop.labor.testabläuft. Zeitziel: 30 s - Zeig
Type,StatusundReasonder Conditions der HTTPRouteshop. Zeitziel: 30 s
Lösung
# auf cp1
kubectl get ingressclass
kubectl -n kube-system logs $T | grep ERR | tail -2 | cut -c1-88
echo | openssl s_client -connect 172.16.0.126:443 -servername shop.labor.test \
  2>/dev/null | openssl x509 -noout -enddate
kubectl -n tag09 describe httproute shop | sed -n '/Conditions/,/Controller Name/p' \
  | grep -E 'Reason|Status|Type'
Erwartet:
NAME                CONTROLLER                      PARAMETERS   AGE
traefik (default)   traefik.io/ingress-controller   <none>       117m
2026-11-20T08:28:48Z ERR Unable to load HTTPRoute backend: Cannot load HTTPBackendRef ta
2026-11-20T08:28:48Z ERR Unable to load HTTPRoute backend: Cannot load HTTPBackendRef ta
notAfter=Nov 21 08:27:36 2026 GMT
      Reason:                Accepted
      Status:                True
      Type:                  Accepted
      Reason:                ResolvedRefs
      Status:                True
      Type:                  ResolvedRefs
Fortschritt speichern? Kostenlos registrieren
Kontrollpunkt
# auf cp1
curl -s --resolve shop.labor.test:80:172.16.0.126 http://shop.labor.test/ | head -1
curl -sS --cacert shop.crt --resolve shop.labor.test:443:172.16.0.126 \
  https://shop.labor.test/ | head -1
curl -s --resolve gw.labor.test:80:172.16.0.126 http://gw.labor.test/ | head -1
Erwartet: dreimal eine whoami-Antwort, etwa:
Hostname: shop-75888d6697-g8zbd
Hostname: shop-75888d6697-kwx9n
Hostname: shop-75888d6697-kwx9n
Challenge
Ein Kollege legt ein Ingress admin an und meldet:
„http://admin.labor.test gibt 404, das Ingress ist aber da
und die Klasse stimmt.“ Finde die Ursache ohne Traefik-Log und repariere
es.
# auf cp1
cat > admin.yaml <<'EOF'
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: admin
  namespace: tag09
  annotations:
    traefik.ingress.kubernetes.io/router.entrypoints: websecure
spec:
  rules:
  - host: admin.labor.test
    http:
      paths:
      - path: /
        pathType: Prefix
        backend:
          service: {name: shop, port: {name: http}}
EOF
kubectl apply -f admin.yaml
Hinweis: Frag die Router-API des Dashboards, an welchem Entrypoint der Router hängt.
Lösung
# auf cp1
curl -s -o /dev/null -w '%{http_code}\n' --resolve admin.labor.test:80:172.16.0.126 \
  http://admin.labor.test/
curl -s http://127.0.0.1:9000/api/http/routers | jq -c \
  '.[] | select(.name | test("admin")) | {name, entryPoints, tls}'
curl -sk -o /dev/null -w '%{http_code}\n' \
  --resolve admin.labor.test:443:172.16.0.126 https://admin.labor.test/
Erwartet (Zeile umbrochen):
404
{"name":"tag09-admin-admin-labor-test@kubernetes","entryPoints":["websecure"],
  "tls":{"options":"default"}}
200
Die Annotation bindet den Router nur an websecure
(HTTPS). Über HTTP passt kein Router. Soll HTTP auch gehen, die
Annotation entfernen:
# auf cp1
kubectl -n tag09 annotate ingress admin \
  traefik.ingress.kubernetes.io/router.entrypoints-
sleep 3
curl -s -o /dev/null -w '%{http_code}\n' --resolve admin.labor.test:80:172.16.0.126 \
  http://admin.labor.test/
Erwartet:
ingress.networking.k8s.io/admin annotated
200
Fortschritt speichern? Kostenlos registrieren
Aufräumen
Die HelmChartConfig bleibt: Access-Log, Dashboard und Gateway-Provider brauchst du im Wettkampf wieder.
# auf cp1
kill %1
kubectl delete namespace tag09
kubectl get gateway -A
Erwartet:
namespace "tag09" deleted
NAMESPACE     NAME              CLASS     ADDRESS   PROGRAMMED   AGE
kube-system   traefik-gateway   traefik             True         12m
Interview-Notiz
- 404 oder 503 vom Ingress – was ist der Unterschied? 404: kein Router passt (Klasse, Host, Pfad, Entrypoint, kaputtes Backend). 503: Router passt, aber kein bereiter Endpoint.
- HTTPS liefert das falsche Zertifikat?
openssl s_client -servernamezeigt, was ankommt;TRAEFIK DEFAULT CERTheißt: Secret fehlt oder hat falsche Schlüssel. - Warum Gateway API? Rollentrennung (Gateway vs. Route) und Conditions mit Gründen statt stiller 404.
Enterprise-Notiz
- Zertifikate kommen in Produktion von cert-manager; Ablaufwarnungen
per Metrik
(
certmanager_certificate_expiration_timestamp_seconds) statt peropensslvon Hand. - In RKE2 Werte nur per
HelmChartConfigändern. Wer das DaemonSet direkt editiert, verliert die Änderung beim nächsten Helm-Abgleich. - Ingress-Controller vor einem Load Balancer: echte Client-IP erst mit
Proxy Protocol oder
externalTrafficPolicy: Local. - Das Dashboard nie ohne Authentifizierung nach außen veröffentlichen.
- Gateway-API-Tiefe (TLS-Listener, ReferenceGrant, Rollentrennung) bietet „Gateway API zum Anfassen“.