Tag 5: Consumers und Schlüssel
Ziel: Consumer mit API-Keys und Passwort anlegen, Schreiben an Schlüssel und Gruppe binden, den Backend-Schlüssel hinter Kong verstecken und die Admin API über Kong schützen. · Dauer: ca. 75 min · Voraussetzung: Tag 4
Briefing
- Ein Consumer ist jemand, der die API nutzt: ein Mensch, eine Anwendung, ein Team. Er hat Credentials (Schlüssel, Passwort) und ACL-Gruppen.
- Authentifizierung (
key-auth,basic-auth) klärt, wer fragt: sonst 401. Autorisierung (acl) klärt, ob er darf: sonst 403. - Nach erfolgreicher Anmeldung schickt Kong
X-Consumer-UsernameundX-Consumer-Idan das Backend. hide_credentials: trueentfernt den Schlüssel, bevor die Anfrage das Backend erreicht.
 POST /api/v1/notes  apikey: lab-key-anna-123
   key-auth (1250) ─► anna? ja      sonst 401
   acl (950)       ─► schreiber? ja  sonst 403
   request-transformer ─► X-API-Key: lab-api-key-123 (nur Kong kennt ihn)
   ─► notes-api
Drill 1: Zwei Consumer
source ~/kong-lab/setup/env.sh
mkdir -p ~/kong-lab/tag05 && cd ~/kong-lab/tag05
cp ~/kong-lab/code/tag05/{consumers,dienste,auth}.yaml .
grep -v '^#' consumers.yaml
Erwartet:
consumers:
  - username: anna
    keyauth_credentials:
      - key: lab-key-anna-123
    basicauth_credentials:
      - username: anna
        password: lab-user-pw-123
    acls:
      - group: schreiber
      - group: admins
  - username: ben
    keyauth_credentials:
      - key: lab-key-ben-123
    acls:
      - group: leser
anna darf schreiben und administrieren, ben nur lesen.
dienste.yaml bringt zwei neue Services: whoami
(Echo mit key-auth) und admin-api (die Admin
API, geschützt mit basic-auth und acl). Führ
alles zusammen:
deck file merge ~/kong-lab/kong/kong.yaml consumers.yaml dienste.yaml -o m1.yaml
deck gateway validate m1.yaml && deck gateway diff m1.yaml | tail -4
cp m1.yaml ~/kong-lab/kong/kong.yaml && kreload
Erwartet (gekürzt):
Warning: import/export of basic-authcredentials using decK doesn't work due to hashing
of passwords in Kong.
Summary:
  Created: 15
  Updated: 0
  Deleted: 0
Kong reloaded
Die Warnung kommt gleich in Drill 6 zur Sprache.
Fortschritt speichern? Kostenlos registrieren
Drill 2: Wer bist du?
curl -si $PROXY/whoami | sed -n '1p;$p'; echo
curl -s -o /dev/null -w '%{http_code}\n' -H 'apikey: falsch' $PROXY/whoami
curl -s -H 'apikey: lab-key-anna-123' $PROXY/whoami \
  | jq -c '.headers | with_entries(select(.key | test("Consumer|Credential|Apikey")))'
Erwartet (gekürzt, IDs weichen bei dir ab):
HTTP/1.1 401 Unauthorized
}
401
{"Apikey":["lab-key-anna-123"],"X-Consumer-Id":["453bf3ae-…"],
"X-Consumer-Username":["anna"],"X-Credential-Identifier":["fce61e6b-…"]}
Ohne Schlüssel und mit falschem Schlüssel 401. Mit Schlüssel erfährt
das Backend, wer fragt: X-Consumer-Username: anna. Aber es
sieht auch den Schlüssel selbst (Apikey), denn
whoami setzt hide_credentials nicht.
key-auth sucht den Schlüssel standardmäßig im Header
apikey und im Query-Parameter gleichen
Namens:
curl -s "$PROXY/whoami?apikey=lab-key-ben-123" \
  | jq -c '{url, wer: .headers."X-Consumer-Username"}'
Erwartet:
{"url":"http://echo:8080/anything?apikey=lab-key-ben-123","wer":["ben"]}Schlüssel in URLs landen in Logs, Browser-Verläufen und Proxys.
key_in_query: false schaltet das ab.
Fortschritt speichern? Kostenlos registrieren
Drill 3: Schreiben nur mit Schlüssel und Gruppe
auth.yaml legt drei Plugins an die Route
notes-schreiben:
grep -v '^#' auth.yamlErwartet:
_format_version: "1.0"
add-plugins:
  - selectors:
      - $..routes[?(@.name=="notes-schreiben")]
    plugins:
      - name: key-auth
        config:
          hide_credentials: true
      - name: acl
        config:
          allow: [schreiber]
      - name: request-transformer
        config:
          remove:
            headers: ["X-API-Key"]
          add:
            headers: ["X-API-Key:lab-api-key-123"]
request-transformer läuft nach den beiden Prüfungen
(Priorität 801). Es entfernt einen mitgeschickten X-API-Key
und setzt den echten Schlüssel von notes-api. Den kennt danach nur noch
Kong.
deck file add-plugins -s ~/kong-lab/kong/kong.yaml auth.yaml -o neu.yaml
cp neu.yaml ~/kong-lab/kong/kong.yaml && kreload
schreib() {
  curl -s -w ' %{http_code}\n' -X POST -H 'Content-Type: application/json' "$@" \
    -d '{"text":"mit Schlüssel"}' $PROXY/api/v1/notes | tr -d '\n'; echo
}
schreib
schreib -H 'X-API-Key: lab-api-key-123'
schreib -H 'apikey: lab-key-ben-123'
schreib -H 'apikey: lab-key-anna-123'
Erwartet:
Kong reloaded
{  "message":"No API key found in request",  "request_id":"d519fc6d…"} 401
{  "message":"No API key found in request",  "request_id":"ccb75343…"} 401
{  "message":"You cannot consume this service",  "request_id":"9d141228…"} 403
{"id":"612af107-…","text":"mit Schlüssel"} 201
Der alte Backend-Schlüssel nützt Clients nichts mehr. ben ist
angemeldet, aber nicht in der Gruppe schreiber: 403. Nur
anna schreibt.
Fortschritt speichern? Kostenlos registrieren
Drill 4: Die Admin API hinter Kong
Der Service admin-api zeigt auf
http://127.0.0.1:8001, also auf die Admin API im selben
Container. Davor stehen basic-auth und acl mit
der Gruppe admins:
curl -s -o /dev/null -w '%{http_code}\n' $PROXY/admin-api/status
curl -s -u anna:falsch -o /dev/null -w '%{http_code}\n' $PROXY/admin-api/status
curl -s -u anna:lab-user-pw-123 $PROXY/admin-api/status | jq .server.total_requests
curl -s -H 'apikey: lab-key-ben-123' -o /dev/null -w '%{http_code}\n' \
  $PROXY/admin-api/status
Erwartet (gekürzt):
401
401
1107
401
Nur anna mit Passwort kommt durch. bens Schlüssel nützt hier nichts:
Die Route verlangt basic-auth, nicht key-auth.
So ist die Admin API über den Proxy-Port erreichbar, ohne offen zu sein;
Port 8001 bleibt auf 127.0.0.1.
Sicherheit: Über HTTP gehen Benutzername und Passwort lesbar durchs Netz. Ab Tag 10 läuft das über HTTPS.
Fortschritt speichern? Kostenlos registrieren
Drill 5: Consumer in Kong Manager
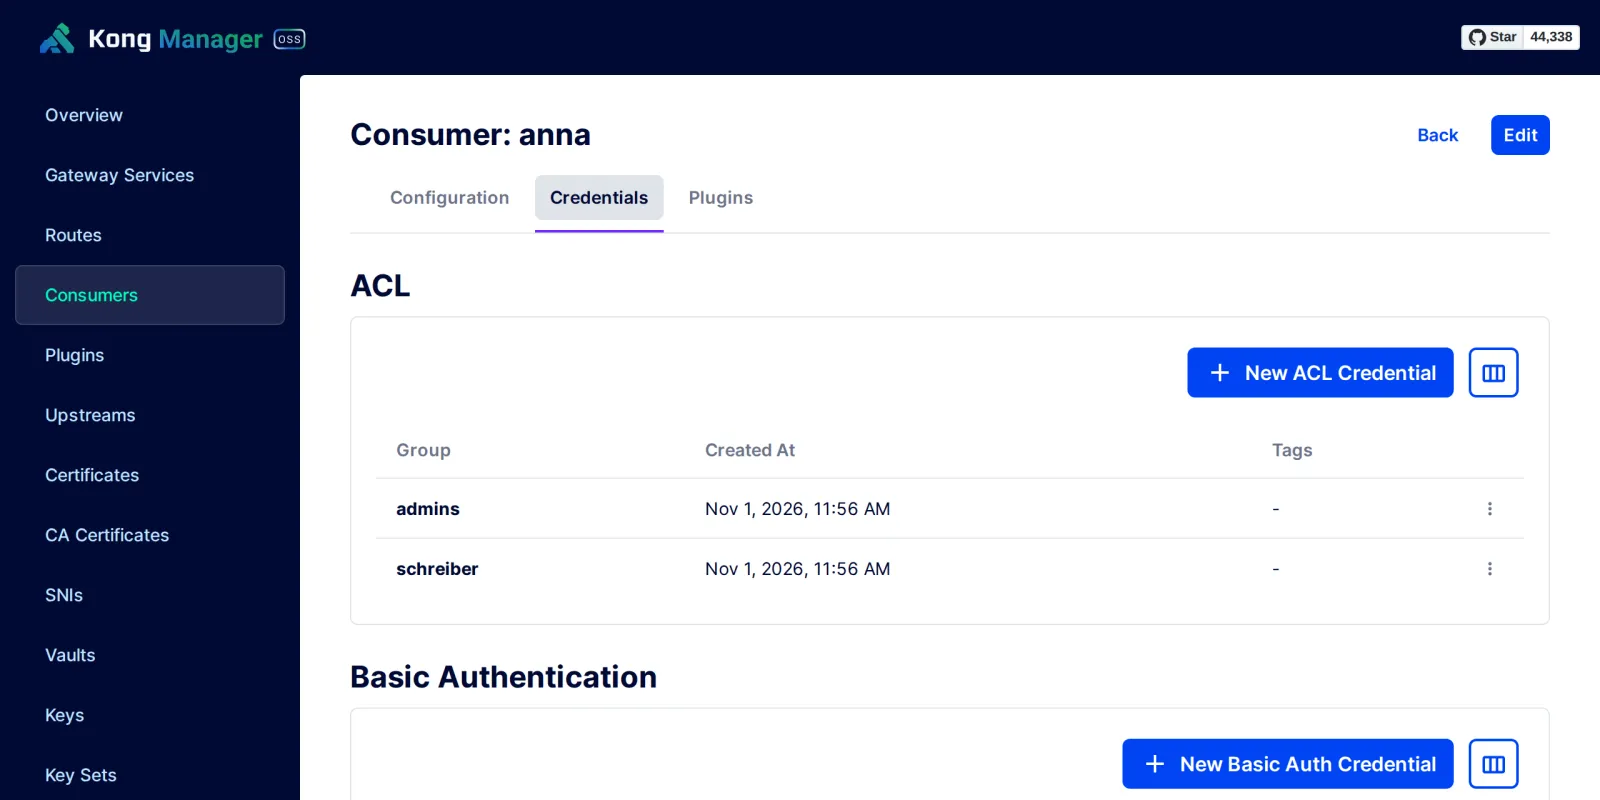
Öffne den Tunnel vom Laptop wie in Tag 1, dann Consumers und anna. Unter Credentials stehen ihre Gruppen und Zugangsdaten.
Fortschritt speichern? Kostenlos registrieren
Drill 6: Was Kong speichert
curl -s $ADMIN/key-auths | jq -r '.data[] | [.consumer.id[0:8], .key] | @tsv'
curl -s $ADMIN/basic-auths | jq -r '.data[] | [.username, .password[0:12]] | @tsv'
Erwartet (gekürzt):
794db315    lab-key-ben-123
453bf3ae    lab-key-anna-123
anna    d4cf5515a47b
API-Keys speichert Kong im Klartext, Passwörter nur als Hash. Darum
warnt decK: Einen Export (deck gateway dump) mit
Passwörtern kann man nicht zurückspielen, er enthält nur Hashes. Die
Quelle für Passwörter ist deine Datei, nicht der laufende Kong.
Stand festhalten:
cp ~/kong-lab/code/tag05/kong.yaml ~/kong-lab/kong/kong.yaml
cd ~/kong-lab/kong && kreload
git add kong.yaml && git commit -qm "Tag 5: Consumers, key-auth, acl, Admin API"
Erwartet:
Kong reloadedFortschritt speichern? Kostenlos registrieren
Kontrollpunkt
curl -s $ADMIN/consumers | jq -r '.data[].username' | sortErwartet: zwei Consumer.
anna
ben
curl -s -o /dev/null -w '%{http_code}\n' -X POST -H 'apikey: lab-key-ben-123' \
-H 'Content-Type: application/json' -d '{"text":"ben"}' $PROXY/api/v1/notesErwartet: ben ist bekannt, darf aber nicht schreiben.
403curl -s -o /dev/null -w '%{http_code}\n' $PROXY/api/v1/notesErwartet: Lesen bleibt offen.
200Challenge
annas Schlüssel ist in einem Chat gelandet. Gib ihr einen neuen
(lab-key-anna-456), ohne dass ihre Anwendung auch nur eine
Anfrage verliert, und sperr danach den alten.
Hinweis: Ein Consumer darf mehrere Schlüssel haben.
Lösung
Schritt 1: zweiten Schlüssel ergänzen, beide gelten.
cd ~/kong-lab/kong
sed -i 's/^  - key: lab-key-anna-123$/&\n  - key: lab-key-anna-456/' kong.yaml
kreload
for k in 123 456; do
  curl -s -o /dev/null -w "$k %{http_code}\n" -H "apikey: lab-key-anna-$k" $PROXY/whoami
done
Erwartet:
Kong reloaded
123 200
456 200
Schritt 2: Wenn die Anwendung umgestellt ist, den alten löschen.
sed -i '/^  - key: lab-key-anna-123$/d' kong.yaml
kreload
for k in 123 456; do
  curl -s -o /dev/null -w "$k %{http_code}\n" -H "apikey: lab-key-anna-$k" $PROXY/whoami
done
git commit -qam "anna: Schlüssel rotiert"
Erwartet:
Kong reloaded
123 401
456 200
Fortschritt speichern? Kostenlos registrieren
Enterprise-Notiz
- Schlüssel nicht ins Git: Echte Credentials gehören
nicht in
kong.yaml. Kong kann Werte aus Umgebungsvariablen lesen ({vault://env/…}); Enterprise bindet HashiCorp Vault, OpenBao, AWS und andere an. - Menschen an einen Identity Provider: Für Personen
sind API-Keys und Basic Auth zweite Wahl. Tag 6 zeigt JWT mit Keycloak,
Enterprise bietet
openid-connect. - Mehrere Verfahren an einer Route (Schlüssel
oder Passwort) gehen mit einem anonymen Consumer
(
config.anonymous) und einer abschließenden Prüfung. - Admin API: Enterprise hat RBAC mit eigenen Admin-Tokens. In der freien Ausgabe bleibt nur der Schutz per Netz oder über Kong selbst wie in Drill 4.